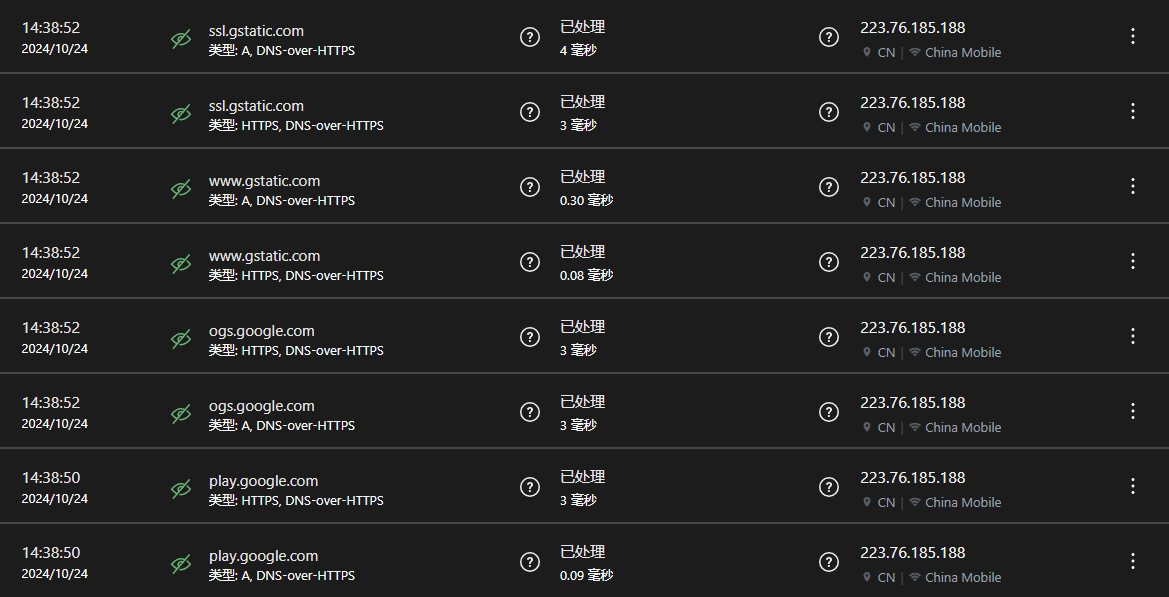
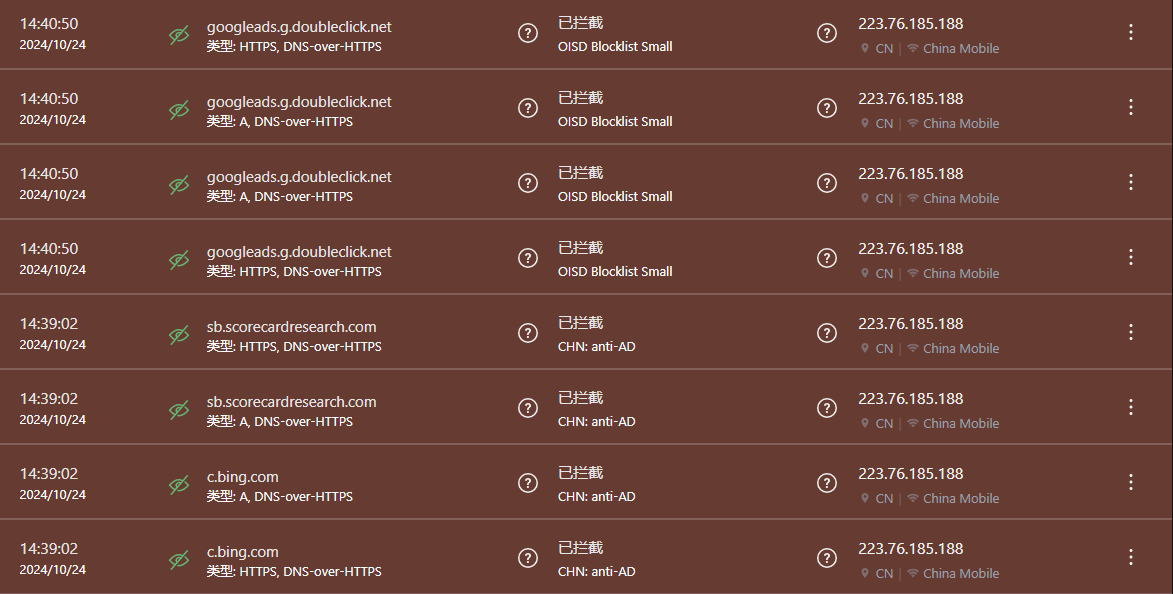
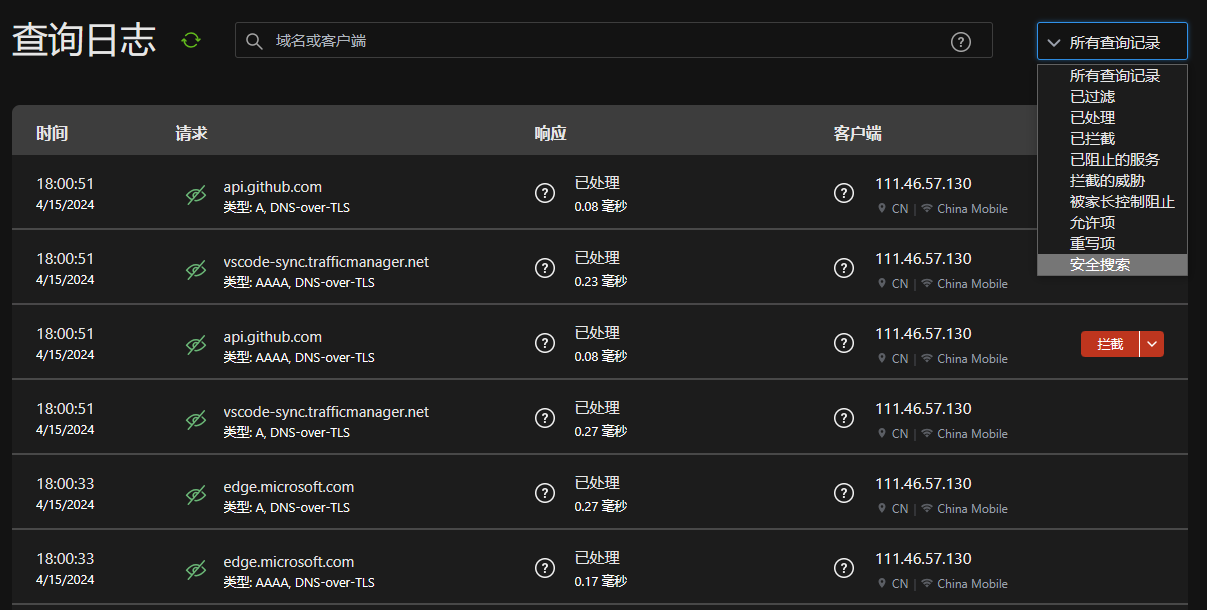
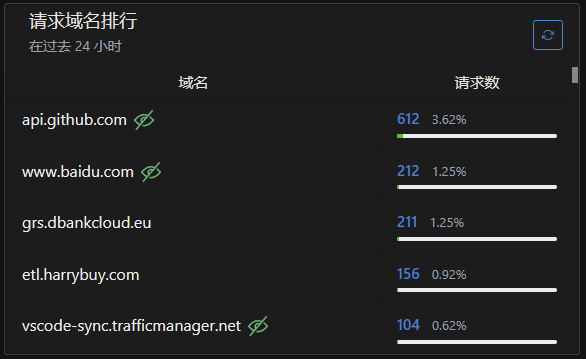
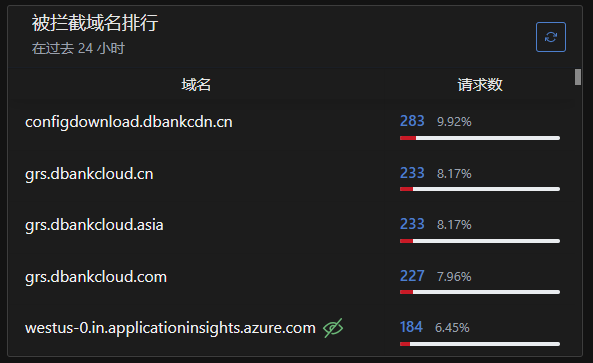
寧屏 (NullPrivate) 문서 센터에 오신 것을 환영합니다. 암호화된 DNS 서비스를 통해 광고, 추적기, 악성 사이트를 한 번에 차단하고 가족의 온라인 보안과 프라이버시를 전면 보호하는 방법을 알아보세요. 가족 중독 방지 기능도 제공합니다. 자세한 설정 튜토리얼, 기능 소개, 자주 묻는 질문을 확인하세요.
반드시 device1. 접두사 추가 필요: device1.{xxxxxxxxxxxxxxxx}.adguardprivate.com
{xxxxxxxxxxxxxxxx}.adguardprivate.com만 사용하면 작동하지 않음
{xxxxxxxxxxxxxxxx} 부분을 본인의 전용 DNS 서버 주소로 변경하세요
설정 확인
설정 완료 후:
시스템에서 자동으로 DNS 연결 상태 확인
“연결됨” 표시 시 설정 성공
문제 해결
설정 실패 시 다음 사항 확인:
DNS 접두사 정확성: device1.{xxxxxxxxxxxxxxxx}.adguardprivate.com 형식 필수
DNS 서버 주소 정확성
네트워크 연결 상태
계정 활성화 여부
설정 데모
2.2 - iPhone
iOS/iPadOS에서 DoH/DoT 구성: 전용 프로파일을 다운로드하고 설치하여 시스템 수준의 암호화 DNS를 활성화하면, 어린이 인터넷 사용이 더 안전하고 광고가 줄어듭니다.
iOS 14 이상 버전은 네이티브 Dns over HTTPS(DoH) 및 DNS over TLS(DoT) 암호화 DNS를 지원하며, 다음 방법으로 활성화할 수 있습니다:
기본 브라우저인 Safari를 열고, 개인 서비스 백엔드로 이동하여, 설정 가이드 -> DNS 개인정보 보호
프로파일 다운로드
휴대폰 설정 열기
일반 탭 선택
VPN 및 장치 관리 탭 선택
전용 구성을 선택하여 설치
구성 데모
2.3 - Windows
Windows에서 DoH/DoT 암호화 DNS 설정: 시스템 수준 설정 및 브라우저 내장 DoH 방식을 통해 광고 차단 및 개인정보 보호가 안정적으로 작동하도록 합니다.
Windows 11
Windows 11 21H2 이후 버전부터는 기본적으로 Dns over HTTPS(DoH)를 지원합니다. 다음 방법으로 활성화할 수 있습니다:
설정 열기
네트워크 및 인터넷 열기
이더넷 열기
DNS 서버 할당 찾아 편집 클릭
수동 선택
기본 설정 DNS 서버 IPv4에 120.26.96.167 입력, IPv6 주소는 2408:4005:3de:8500:4da1:169e:dc47:1707
DNS over HTTPS(DoH) 선택: 켬(수동 템플릿)
DoH 템플릿에 https://xxxxxxxxxxxxxxxx.adguardprivate.com/dns-query/windows1 입력, {xxxxxxxxxxxxxxxx}는 암호화 DNS 서비스 사용자명, windows1은 운영체제 번호입니다.
반드시암호화되지 않은 요청 실패 시 사용 체크하지 않음
대체 DNS 서버로 223.5.5.5(알리클라우드 공용 DNS 서비스) 선택 가능, DNS over HTTPS 끄기, 암호화되지 않은 요청 실패 시 사용 체크.
Windows 10 및 이전 버전
Windows 10 및 이전 버전은 기본 암호화 DNS를 지원하지 않지만, 최신 브라우저 (Chrome/Edge 및 Chromium 기반 브라우저 - 360/QQ 등 중국산 브라우저)를 사용 중이라면 브라우저에서 DoH 암호화 DNS 사용을 설정할 수 있습니다. Chrome 브라우저 설정 방법은 다음과 같습니다:
Chrome 브라우저 설정 열기
개인정보 및 보안 열기
보안 섹션으로 스크롤
안전한 DNS 사용(웹사이트 네트워크 주소를 찾는 방법 지정) 활성화
서비스 제공자 선택에 https://xxxxxxxxxxxxxxxx.adguardprivate.com/dns-query/browser1 입력, {xxxxxxxxxxxxxxxx}는 암호화 DNS 서비스 사용자명, browser1은 브라우저 번호입니다.
기타 브라우저는 각각의 설정 방법을 참조하세요. 일반적으로 설정-개인정보-보안에서 관련 설정을 찾을 수 있습니다.
2.4 - macOS
macOS에서 DoH/DoT 설정: 설명 파일 다운로드 및 설치, 시스템 수준 암호화 DNS 활성화, 추적 및 광고 차단, 네트워크 보안 경험 향상.
macOS Big Sur 이상 버전은 기본적으로 Dns over HTTPS(DoH) 및 DNS over TLS(DoT) 암호화 DNS를 지원하며, 다음 방법으로 활성화할 수 있습니다:
기본 브라우저 Safari를 열고, 개인 서비스 대시보드로 이동하여 설정 안내->DNS 개인정보
설정 파일 다운로드
시스템 설정 열기
개인정보 보호 및 보안 열기
설명 파일 선택
전용 구성을 선택하여 설치
2.5 - 브라우저
Chrome/Edge 등 Chromium 브라우저에서 DoH 활성화: “보안 DNS"를 켜고 전용 DoH 엔드포인트를 입력하여 강화된 개인정보 보호와 안정적인 DNS 확인을 얻으세요.
Chromium 79+ 이상 버전의 브라우저는 DoH를 지원합니다. 다음은 Chromium 기반(Chrome/Edge/360/QQ 등) 브라우저 설정 방법입니다:
Chrome 브라우저 설정 열기
개인정보 및 보안 열기
보안 섹션으로 스크롤
안전한 DNS 사용(웹사이트 네트워크 주소를 찾는 방법 지정) 활성화
서비스 제공자 선택에 https://xxxxxxxxxxxxxxxx.adguardprivate.com/dns-query/browser1 입력. 여기서 {xxxxxxxxxxxxxxxx}는 사용자의 전용 암호화 DNS 서비스 사용자명이며, browser1은 브라우저 식별번호입니다.
3 - 공공 서비스
무료 공공 서비스 안내: 기본 광고 차단 및 개인정보 보호를 위한 암호화 DNS 연결 규칙, 선택 권장사항 및 활성화된 구독 목록.
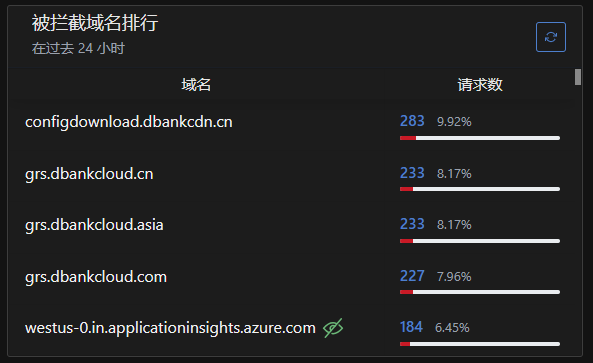
우리는 무료 공공 서비스를 제공하며 널리 사용되는 도메인 목록을 설정했습니다.
공공 서비스 규칙
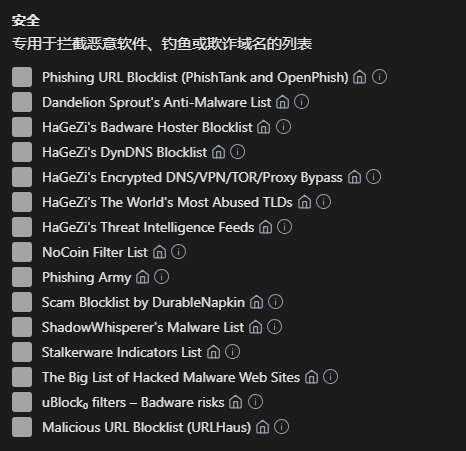
공공 서비스는 비교적 균형 잡힌 광고 차단 규칙을 사용하며, 오탐 차단이나 미차단이 발생할 수 있습니다. 규칙 목록은 다음과 같습니다:
공공 서비스는 대다수 사용자를 위해 제공되므로 개인화된 요구사항을 충족할 수 없습니다. 일부 사용자는 광고 차단 효과가 기대에 미치지 못한다고 불평하며, 일부는 오탐 차단으로 인한 게임 로그인 문제를 호소합니다. 공공 서비스가 모든 사용자의 요구를 충족시키기 어려운 점 양해 부탁드립니다. 일부 인터넷 콘텐츠는 일부 사용자에게는 광고로 보일 수 있지만, 다른 사용자에게는 유용한 정보로 보일 수 있으며, 이러한 경우 우리는 이를 유용한 정보로 간주하는 사용자를 우선으로 고려할 것입니다.
오탐 차단으로 인해 WeChat이나 Alipay 미니프로그램 로딩에 문제가 발생하는 경우, 휴대폰의 암호화 DNS 설정을 잠시 끄면 필요한 서비스를 열 수 있습니다. 그러나 운영 경험상 많은 사용자가 필요한 서비스가 정상 작동하지 않을 때 어떻게 해야 할지 모르는 경우가 많으므로, 비전문 사용자의 사용 경험을 고려해야 합니다.
DNS에 익숙한 사용자는 오탐 차단이나 차단이 요구사항을 충족하지 못하는 경우, 개인 서비스 구매를 고려하시기 바랍니다.
개인 서비스는 접속 기록, 차단 기록, 통계 정보, 사용자 정의 규칙, 권한 있는 해석 등의 기능을 제공하여 개인화된 요구사항을 충족시킵니다.
다른 대중적인 요구사항이 있는 경우,
도움이 필요하신가요?
WeChat으로 연락
private6688 또는
이메일 보내기
[email protected] 문제를 자세히 설명해 주시면 최대한 빠르게 회신 드리겠습니다.
각 플랫폼 설정 방법
Android
Android는 Android 9 이후부터 네이티브 DNS over TLS(DoT)를 지원하며, 2019년 이후 출시된 휴대폰은 모두 지원합니다. 다음 방법으로 활성화할 수 있습니다:
설정 열기
추가 연결 열기
암호화 DNS 열기
지정된 암호화 DNS 서비스 선택, 입력: public.adguardprivate.com
자체 DNS 서비스는 AdGuard, dnsmasq, clash 등 다양한 구현 방식이 있으며, 네이티브 DoT만이 휴대폰 성능에 0 영향을 미치며, 어떤 타사 애플리케이션에도 의존하지 않고, 어떤 권한도 필요하지 않으며, 어떤 리소스도 차지하지 않으며, 휴대폰 배터리에도 영향을 주지 않습니다. 따라서 네이티브 DoT 암호화 DNS 사용을 권장합니다.
iPhone
iOS 14 이상 버전은 네이티브 DNS over HTTPS(DoH) 및 DNS over TLS(DoT) 암호화 DNS를 지원하며, 다음 방법으로 활성화할 수 있습니다:
다운로드한 항목에서 public.adguardprivate.com DoT를 선택하여 구성합니다
설명드리자면, 이는 시스템 설정을 수정하는 비정상적인 방법입니다. 일반적으로 iPhone 사용자에게 인터넷에서 출처가 불분명한 구성 파일을 함부로 설치하지 않도록 권장합니다. 출처를 확신할 수 있는 경우에만 설치하세요. 이 사이트는 합법적인 개인 정보 보호 및 광고 차단 서비스를 제공하며, 사용자에게 불리하거나 불쾌감을 주는 행위를 절대 하지 않습니다. 이 경고는 사용자에게 알리기 위한 것으로, 저를 믿더라도 다른 사이트에서 제공하는 구성 파일은 쉽게 믿지 마십시오. 다른 글에서 이 방법으로 시스템 DNS 설정을 수정할 때 발생할 수 있는 위험에 대해 소개하겠습니다.
이 글에서는 구성 파일의 구체적인 내용을 아래와 같이 보여드리며, 직접 복사하여 iPhone 설정에 붙여넣을 수도 있고, 위 링크를 클릭하여 구성 파일을 다운로드할 수도 있습니다.
<?xml version="1.0" encoding="UTF-8"?><!DOCTYPE plist PUBLIC "-//Apple//DTD PLIST 1.0//EN" "http://www.apple.com/DTDs/PropertyList-1.0.dtd"><plistversion="1.0"><dict><key>PayloadContent</key><array><dict><key>DNSSettings</key><dict><key>DNSProtocol</key><string>TLS</string><key>ServerName</key><string>public.adguardprivate.com</string></dict><key>PayloadDescription</key><string>Configures device to use NullPrivate</string><key>PayloadDisplayName</key><string>public.adguardprivate.com DoT</string><key>PayloadIdentifier</key><string>com.apple.dnsSettings.managed.11b4d48d-8e9b-4e15-b7c1-45cb1c564c99</string><key>PayloadType</key><string>com.apple.dnsSettings.managed</string><key>PayloadUUID</key><string>e9819f0c-250e-49b7-ad89-c0db078c72f0</string><key>PayloadVersion</key><integer>1</integer></dict></array><key>PayloadDescription</key><string>Adds NullPrivate to macOS Big Sur and iOS 14 or newer systems</string><key>PayloadDisplayName</key><string>public.adguardprivate.com DoT</string><key>PayloadIdentifier</key><string>e0b7d7db-e0d1-4bce-bcf4-8ada45d2f5a3</string><key>PayloadRemovalDisallowed</key><false/><key>PayloadType</key><string>Configuration</string><key>PayloadUUID</key><string>0404cb98-3621-4f97-9530-b18288633d40</string><key>PayloadVersion</key><integer>1</integer></dict></plist>
4 - 기능 설명
寧屏 - 전문 광고 차단 및 개인 정보 보호 솔루션
제품 개요
NullPrivate는 강력한 네트워크 광고 차단 도구로, 전방위적인 네트워크 개인 정보 보호 및 콘텐츠 필터링 서비스를 제공하는 데 중점을 둡니다. 첨단 필터링 기술을 통해 사용자가 더 안전하고 빠르며 깨끗한 웹 브라우징 경험을 할 수 있도록 도와줍니다.
핵심 기능
스마트 암호화 서비스
DoT/DoH 암호화 프로토콜 지원
고성능 도메인 이름 해석
스마트 캐싱 메커니즘
전방위 광고 차단
정확한 광고 식별
팝업 및 트래커 차단
사용자 지정 필터 규칙
개인 정보 보호
암호화된 쿼리
로그 기록 옵션
추적 방지 보호
고급 기능
실시간 통계 분석
중독 방지
일정표 설정
허용/차단 목록 관리
사용자 지정 재작성
왼쪽 목차를 통해 각 기능의 자세한 설명을 확인하세요.
4.1 - 웹 광고 차단
NullPrivate는 지능적인 분석 및 필터링 기술을 통해 웹 광고를 효과적으로 차단하여 더 깨끗한 브라우징 경험을 제공합니다. 웹 페이지 로딩 속도를 크게 향상시킬 뿐만 아니라 대역폭 소모를 줄이고 온라인 개인정보를 보호합니다.
광고 차단의 기본 원리
“NullPrivate"는 DNS 필터링 기술을 사용하여 네트워크 요청을 실시간으로 모니터링하고 분석합니다. 광고 관련 도메인 요청이 감지되면 시스템은 자동으로 빈 주소 또는 로컬 루프백 주소를 반환하여 광고 콘텐츠 로딩을 효과적으로 차단합니다. 이 방식은 효율적이며 사용자에게 투명하게 작동하여 정상적인 브라우징 경험에 영향을 주지 않습니다.
지능형 블랙리스트 시스템
NullPrivate는 다단계 블랙리스트 관리 메커니즘을 채택합니다:
자동 업데이트: 시스템은 신뢰할 수 있는 소스에서 최신 광고 도메인 목록을 정기적으로 가져옵니다
분류 관리: 광고, 트래커, 악성 소프트웨어 등 다른 범주별로 분류합니다
성능 최적화: 빠른 응답을 보장하기 위한 효율적인 매칭 알고리즘을 사용합니다
통계 분석: 상세한 차단 통계를 제공하여 보호 효과를 파악할 수 있습니다
유연한 화이트리스트 제어
화이트리스트 기능은 정밀한 접근 제어를 제공합니다:
접근 보호: 신뢰할 수 있는 웹사이트만 접근을 허용합니다
시나리오 맞춤: 중독 방지 및 기업 네트워크 관리에 적합합니다
간단한 구성: 가져오기/내보내기를 지원하여 관리가 용이합니다
실시간 적용: 변경 사항이 즉시 적용되며 서비스 재시작이 필요하지 않습니다
사용 권장 사항
기본 블랙리스트부터 시작하여 점진적으로 조정하는 것을 권장합니다
정기적으로 차단 통계를 확인하여 시스템 효과를 파악하세요
오차단 발생 시 즉시 화이트리스트에 추가하세요
특수한 요구 사항에 대해 맞춤형 필터링 규칙을 설정할 수 있습니다
기술 세부 사항
DNS 필터링 메커니즘
효율적인 DNS 응답 캐시 사용
IPv4 및 IPv6 듀얼 스택 필터링 지원
밀리초 단위의 로컬 응답 속도
규칙 매칭
정확한 도메인 매칭
와일드카드 규칙 지원
정규 표현식 매칭
성능 최적화
메모리 최적화된 데이터 구조
동시 요청 처리
지능형 캐싱 메커니즘
4.2 - 모바일 광고 차단
모바일 시스템 및 앱의 광고를 효과적으로 차단하여 기기 성능과 사용자 경험 향상
문제 개요
많은 안드로이드 기기에는 출하 시 광고 소프트웨어가 사전 설치되어 있으며, 이는 다음과 같은 문제를 일으킵니다:
부적절한 시점에 광고를 팝업으로 표시
백그라운드에서 지속적으로 사용자 데이터 수집
시스템 자원을 차지하여 기기 성능 저하
불필요한 네트워크 트래픽 증가
배터리 지속 시간이 크게 단축
AdGuard 솔루션
“닝핑(宁屏)“은 다음과 같은 방식으로 기기를 보호합니다:
광고 소프트웨어의 네트워크 요청 차단
악성 추적 행위 방지
기기 성능 최적화
배터리 사용 시간 연장
모바일 데이터 트래픽 감소
4.3 - 개인정보 보호
개인정보 유출 요청을 차단하여 사용자 개인정보를 보호합니다.
개인정보와 광고의 관계
광고주의 수익은 주로 광고 전환에서 발생합니다. 전환율을 높이기 위해 플랫폼은 다음이 필요합니다:
사용자 유지율 향상
맞춤형 광고 게재
이를 위해서는 대량의 개인정보 데이터 수집이 필요합니다. 플랫폼은 다음과 같은 방법으로 법적 제한을 회피합니다:
복잡한 이용약관
파트너사와의 데이터 교환
위장된 데이터 익명화
개인정보 보호 우선순위
개인정보 보호는 단순한 광고 제거보다 더 중요합니다:
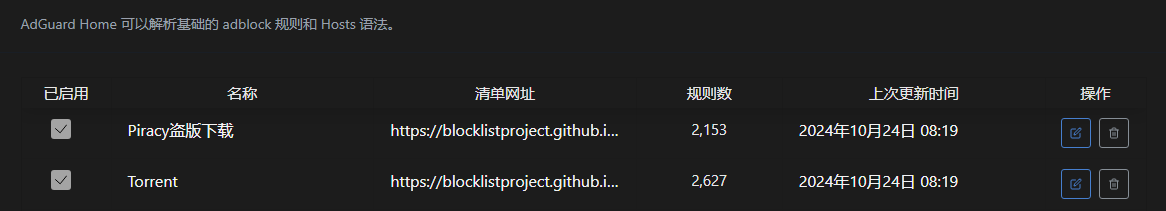
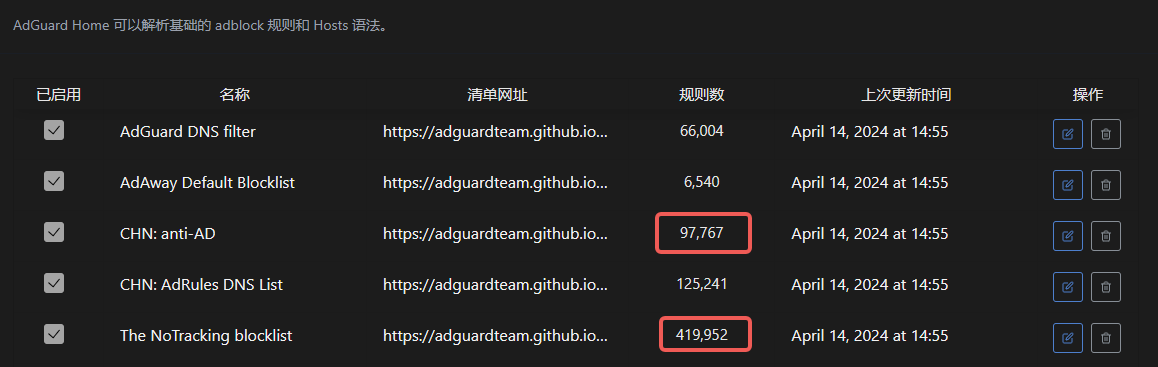
AdGuard 중국어 지역의 추적 차단 규칙(>40만 개)이 광고 규칙(<10만 개)보다 훨씬 많습니다.
일부 플랫폼은 광고는 적지만 개인정보 데이터를 통해 더 많은 수익을 얻습니다.
플랫폼의 “친절함” 이면
소위 맞춤형 추천은 실제로 사용자 요구를 이해하는 것이 아니라 플랫폼의 마케팅 전략인 경우가 많습니다:
“당신이 이것을 좋아합니다"는 실제로 “내가 이것을 팔고 싶습니다"입니다.
친절해 보이는 서비스 이면에는 지속적인 데이터 수집이 있습니다.
자신을 보호하는 방법
“사이버 신중함"을 배우세요 — 개인정보 유출을 통제하고 플랫폼이 정확한 프로파일링을 하지 못하도록 하세요. AdGuard 개인 서비스는 이 목표를 달성하는 데 도움을 줄 수 있습니다.
4.4 - 악성 소프트웨어 차단
다층 방어 메커니즘을 통해 악성 소프트웨어를 차단하고 기기와 데이터를 안전하게 보호합니다
악성 소프트웨어란 무엇인가요?
악성 소프트웨어는 컴퓨터 시스템을 파괴하거나 무단으로 접근하도록 설계된 소프트웨어입니다. 다음과 같은 행위를 할 수 있습니다:
개인 정보와 민감한 데이터를 도용
시스템 기능과 파일을 파괴
데이터를 암호화하여 랜섬웨어 공격
기기를 봇넷에 편입
악성 소프트웨어 전파 방식
해커들은 일반적으로 다음과 같은 방식으로 악성 소프트웨어를 전파합니다:
정품 소프트웨어로 위장한 다운로드 링크
피싱 이메일의 첨부 파일
취약점이 있는 웹사이트
감염된 광고
AdGuard가 어떻게 보호하는가
“닝핑"은 전방위적인 악성 소프트웨어 방어를 제공합니다:
알려진 악성 소프트웨어 다운로드 링크 차단
악성 소프트웨어와 제어 서버 간의 통신 차단
의심스러운 데이터 유출 행위 식별 및 차단
악성 소프트웨어 특징 데이터베이스 정기 업데이트
시스템과 소프트웨어를 적시에 업데이트하고, 다운로드와 첨부 파일 열기를 신중하게 하는 등 다른 보안 조치도 함께 취하시기를 권장합니다.
4.5 - 성인 콘텐츠 차단
“寧屏"은 강력한 성인 콘텐츠 필터링 기능을 제공하며, 지능적인 식별 및 차단 메커니즘을 통해 부적절한 콘텐츠를 효과적으로 차단하여 가정 및 기업 사용자에게 안전한 네트워크 환경을 조성합니다.
기능 개요
“寧屏"은 다단계 콘텐츠 필터링 메커니즘을 채택하여 다음을 효과적으로 식별하고 차단할 수 있습니다:
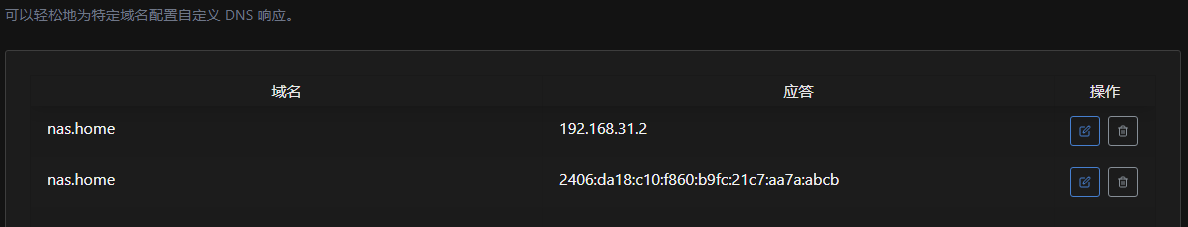
사용자 정의 해석 기능을 통해 로컬 네트워크 장치에 친숙한 도메인 이름 접근 방식을 구성하여 네트워크 장치 관리를 간소화하고 사용 경험을 향상시킬 수 있습니다.
기능 소개
사용자 정의 해석을 통해 다음이 가능합니다:
로컬 네트워크 장치에 사용자 정의 도메인 이름 구성
개인 도메인 이름 해석 구현
내부 네트워크 서비스에 안전하고 편리하게 접근
적용 시나리오
네트워크 장치 접근
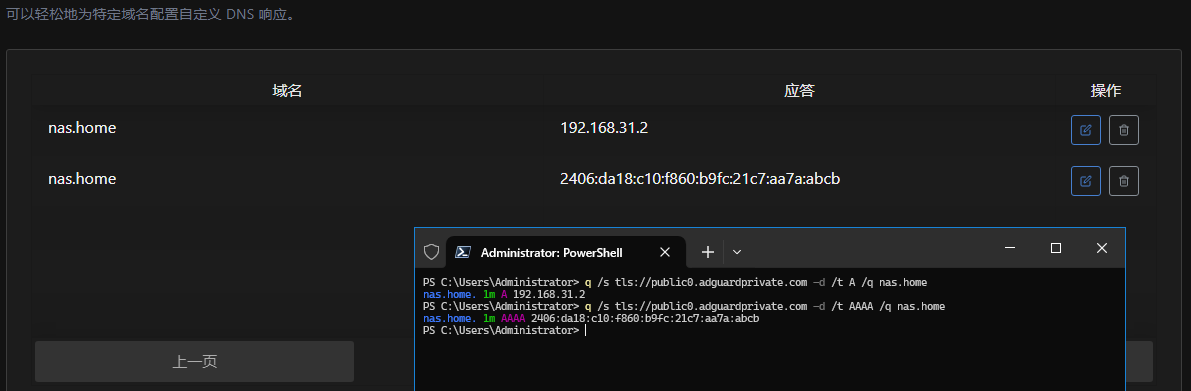
NAS 장치: nas.home → 192.168.1.100
라우터: router.home → 192.168.1.1
프린터: printer.home → 192.168.1.200
개발 테스트 환경
로컬 서비스: api.local → 127.0.0.1
테스트 환경: test.local → 192.168.1.50
컨테이너: redis.local → 172.17.0.2
구성 설명
기본 구문
도메인 이름 레코드 유형 대상 주소
home A 192.168.1.2
*.home A 192.168.1.2
지원되는 레코드 유형
A 레코드: IPv4 주소 해석
AAAA 레코드: IPv6 주소 해석
CNAME 레코드: 도메인 이름 별칭
보안 기능
구성된 장치에서만 유효
내부 네트워크 IP 주소 유출 방지
와일드카드 도메인 이름 구성 지원
재시작 없이 실시간 적용
사용 권장 사항
직관적인 도메인 이름 명명 선택
.home과 같은 접미사 사용 권장
내부 네트워크 IP 변경 상황 기록
정기적으로 해석 구성 확인
4.17 - 사용자 정의 차단 목록
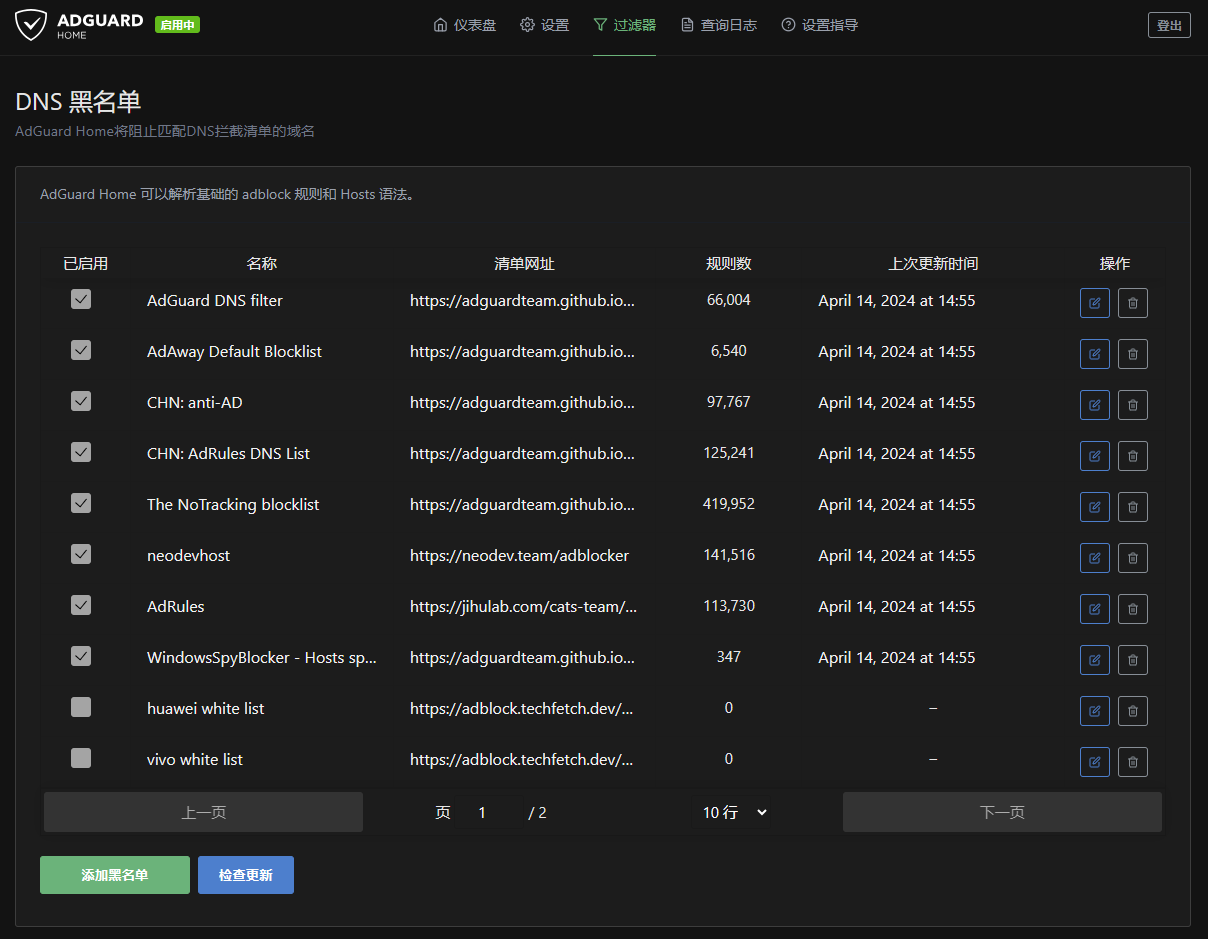
사용자 정의 차단 목록 기능을 통해 네트워크 접근을 정밀하게 제어하고 맞춤형 콘텐츠 필터링 및 광고 차단을 구현할 수 있습니다.
기능 개요
사용자 정의 차단 목록은 다음을 제공합니다:
정확한 도메인 차단 제어
유연한 규칙 가져오기/내보내기
실시간 적용 업데이트 메커니즘
편리한 목록 관리 인터페이스
지원하는 목록 형식
표준 형식
||example.com^
||ads.example.com^
주요 구독 소스
AdGuard 형식
HOSTS 형식
Domain 형식
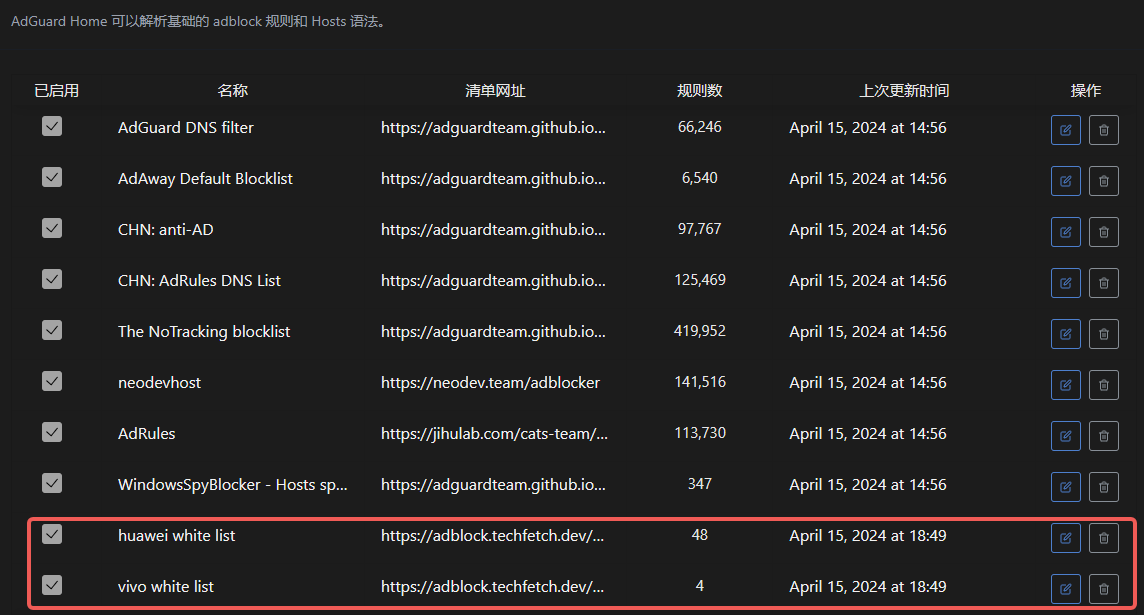
시스템 사전 정의 목록
다음 최적화 목록을 제공합니다:
휴대폰 제조사 광고 차단: 각 브랜드 휴대폰 시스템 광고 대상
일반 광고 차단: 일반적인 광고 네트워크 커버리지
개인정보 보호: 추적기 및 데이터 수집 차단
사용 권장 사항
목록 선택
신뢰할 수 있는 출처에서 목록 추가
중복 규칙 추가 피하기
정기적으로 규칙 소스 업데이트
성능 최적화
목록 수량 제어
무효 규칙 제거
차단 효과 모니터링
문제 해결
차단 로그 기록
규칙 구문 검증
오차단 신속 처리
4.18 - 빠른 응답
요청에 빠르게 응답하여 네트워크 속도를 향상시킵니다.
빠른 응답
“닝핑"은 고성능 서버 클러스터를 통해 사용자에게 초고속 네트워크 접속 경험을 제공합니다. 다음과 같은 방식으로 탁월한 성능을 구현합니다:
최적화된 네트워크 아키텍처
전용 서버 배포
최적화된 네트워크 라우팅
중간 노드 감소
낮은 지연 연결
기술적 이점
고성능 캐시 시스템
스마트 DNS 해석
로드 밸런싱
빠른 장애 조치
성능 향상
접속 지연 시간 현저히 감소
웹페이지 로딩 속도 향상
DNS 쿼리 시간 최적화
전반적인 브라우징 경험 향상
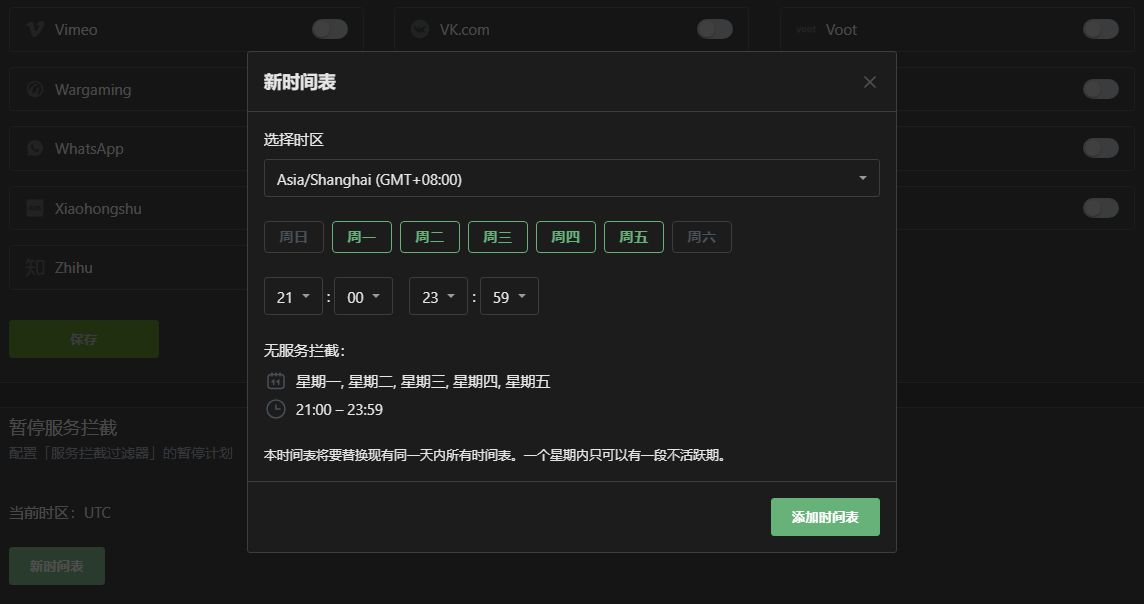
4.19 - 인터넷 사용 시간 설정
AdGuard 개인 서비스를 통해 가족 구성원의 인터넷 사용 시간을 설정하고 관리합니다
기능 소개
AdGuard 개인 서비스는 유연한 인터넷 사용 시간 관리 기능을 제공하여 부모가 자녀의 온라인 시간을 더 잘 관리할 수 있도록 도와줍니다. 다양한 기기에 독립적인 인터넷 사용 규칙을 설정하여 가족이 건강하게 네트워크를 사용할 수 있도록 보장합니다.
설정 방법
AdGuard 개인 서비스 관리 인터페이스에 로그인
필터 -> 차단된 서비스로 이동
“인터넷 사용 시간” 옵션 클릭
인터넷 허용 또는 차단 시간대 설정
사용 권장사항
학령기 아동에게 일과에 맞는 인터넷 사용 시간 설정
평일과 주말에 다른 정책 설정 가능
통일된 취침 시간 제한 설정 권장
주의사항
설정 변경 시 즉시 적용됨
시간대 설정은 언제든지 조정 가능
임시 제한 해제 기능 지원
5 - 고급 기능
고급 기능 튜토리얼: ECS/클라이언트 서브넷, 빠른 응답, 규칙 및 필터 목록, 장치 이름 지정 등 고급 설정과 모범 사례.
여기에서는 사설 서비스의 고급 사용 기법을 소개합니다.
5.1 - 차단된 앱 목록
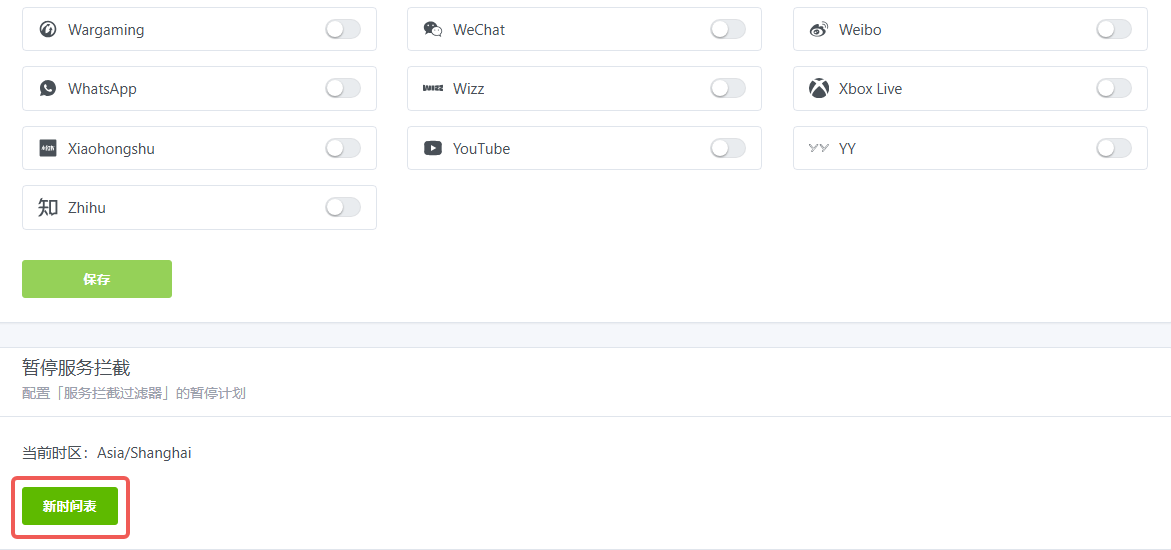
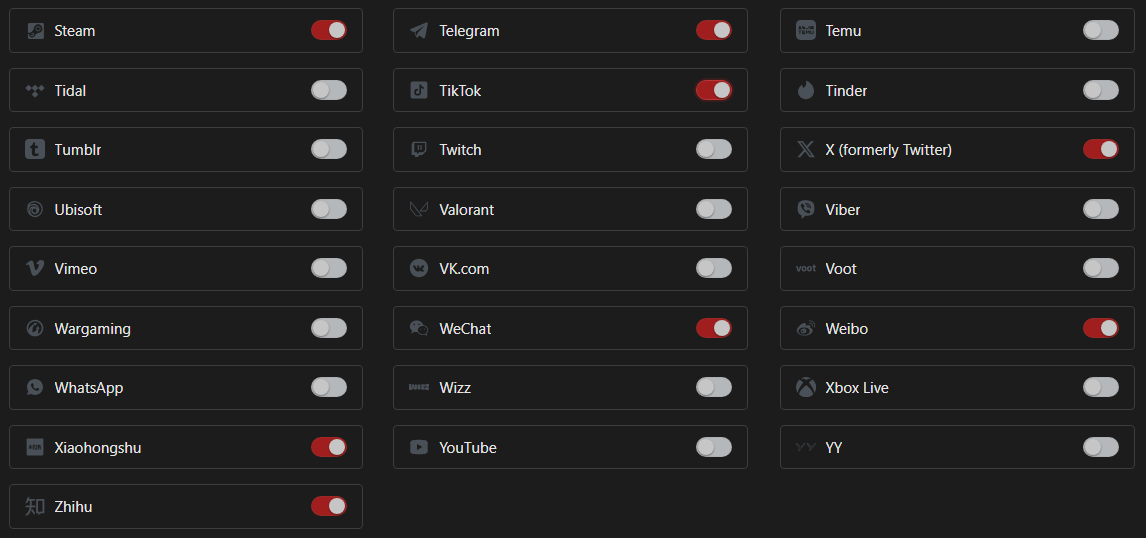
앱 수준 차단 목록: 시간표와 연동해 소셜/게임 등 앱을 한 번에 차단하며, 지역별 사전 설정 목록을 지원하여 청소년 중독 방지와 생산성 향상에 도움을 줍니다.
혼동을 피하기 위해, 블랙리스트는 광고 차단, 개인정보 수집 방지, 악성 소프트웨어 차단 등에 사용되는 반면, 차단된 앱 목록은 지정된 앱의 사용을 완전히 차단하기 위한 것입니다.
일반적으로 시간표와 함께 사용되어 개인 습관 형성에 도움을 주며 중독을 방지합니다. 미성년자의 습관 형성에 자주 사용됩니다. 예: 학습 중 소셜 미디어, 게임 등의 사용 금지. 또한 성인의 자기 통제에도 사용될 수 있습니다. 예: 업무 중 소셜 미디어, 게임 등의 사용 금지.
본 서비스는 각국의 인기 앱을 기반으로 몇 가지 규칙을 사전 구성했으며, 대중 문화의 변화와 기업의 발전으로 인해 이러한 목록이 구식이 될 수 있지만, 저희는 지속적으로 유지보수할 것을 약속드립니다.
목록의 앱이 완전히 차단되지 않거나 최근 인기 있는 앱을 추가해야 하는 경우, 저희에게 연락해 주시면 즉시 처리하겠습니다.
도움이 필요하신가요?
WeChat으로 연락
private6688 또는
이메일 보내기
[email protected] 문제를 자세히 설명해 주시면 최대한 빠르게 회신 드리겠습니다.
ECS(클라이언트 서브넷) 가속: 서브넷 정보를 상위 서버로 전달하여 CDN 적중률과 근접 해석을 높여 더 빠르고 안정적인 접속 경험을 제공합니다.
寧屏은 ECS 기능을 지원하여 보다 정확한 해석을 제공하고 네트워크 경험을 최적화합니다.
ECS(Extended Client Subnet)란?
ECS(Extended Client Subnet, 확장 클라이언트 서브넷)는 DNS 프로토콜 확장으로, DNS 리졸버(예: 당신의 寧屏 서버)가 클라이언트 IP 주소의 일부 정보를 권한 DNS 서버에 전달할 수 있도록 합니다. 이를 통해 권한 서버는 클라이언트의 네트워크 위치에 따라 보다 정확한 DNS 응답을 제공할 수 있습니다.
ECS 작동 원리
전통적인 DNS 쿼리: ECS가 없을 때 DNS 리졸버는 자신의 IP 주소만 권한 DNS 서버로 전송합니다. 이로 인해 권한 서버는 리졸버의 위치(일반적으로 데이터센터)에 기반하여 해석 결정을 내릴 수 밖에 없어 이상적인 결과를 얻지 못할 수 있습니다.
ECS 활성화된 DNS 쿼리: ECS가 활성화되면 DNS 리졸버는 DNS 쿼리에 클라이언트 IP 주소의 일부(서브넷)를 포함시킵니다. 예를 들어 클라이언트 IP 주소가 203.0.113.45인 경우 리졸버는 203.0.113.0/24를 ECS 정보로 전송할 수 있습니다.
권한 서버 응답: ECS 정보가 포함된 쿼리를 받은 권한 DNS 서버는 이 정보를 사용하여 클라이언트에게 가장 적합한 IP 주소를 선택할 수 있습니다. 일반적으로 클라이언트에 지리적으로 가장 가까운 서버를 선택하게 됩니다.
ECS의 이점
더 빠른 응답 시간: 클라이언트를 가장 가까운 서버로 안내함으로써 ECS는 지연 시간을 줄이고 애플리케이션 응답 속도를 향상시킵니다.
향상된 사용자 경험: 더 빠른 응답 시간으로 더 원활하고 즐거운 온라인 경험을 제공합니다.
더 효율적인 CDN 활용: 콘텐츠 전송 네트워크(CDN)는 ECS를 활용하여 사용자를 최적의 콘텐츠 서버로 안내하여 효율성을 높이고 비용을 절감할 수 있습니다.
로컬 리졸버 제한 우회: 일부 로컬 네트워크 사업자의 DNS 서버는 해석 오류, 도메인 하이재킹 등 문제가 있을 수 있으며, ECS를 사용하면 이러한 제한을 우회하여 보다 정확한 해석 결과를 얻을 수 있습니다.
寧屏에서 ECS를 사용하는 이유
寧屏은 개인 DNS 서버로서 도메인 해석을 위해 상위 DNS 서버를 사용하도록 구성할 수 있습니다. ECS를 활성화하면 寧屏은 클라이언트 서브넷 정보를 상위 서버로 전달하여 보다 정확한 해석 결과를 얻을 수 있습니다.
5.3 - DDNS 동적 해석
NullPrivate를 사용하여 편리한 DDNS 동적 해석 서비스 구현
DDNS란 무엇인가요?
DDNS(Dynamic DNS)는 동적 IP 주소에 고정 도메인을 바인딩할 수 있게 해주며, NAS, 스마트 홈 컨트롤러 등 내부 네트워크 장치에 접근해야 하는 가정용 광대역 사용자에게 적합합니다.
기능 특징
간편한 사용: 스크립트 하나만으로 자동 업데이트 가능
추가 비용 없음: 도메인 구매 불필요
높은 신뢰성: NullPrivate의 DNS 인프라 기반
빠른 적용: DNS 레코드 업데이트 후 즉시 적용, DNS 전파 대기 불필요
사용 가이드
필터->DNS 재작성에서 DDNS 스크립트 다운로드 주소를 찾을 수 있습니다.
자주 묻는 질문
작동 여부를 어떻게 확인하나요?
ping your-domain.name 명령어를 사용하여 현재 IP 주소로 올바르게 해석되는지 확인할 수 있습니다.
DNS 분할을 통해 네트워크 액세스 경험을 최적화하는 방법을 자세히 소개합니다. 국내외 DNS 서버 설정 가이드와 분할 규칙 설정 설명을 포함합니다.
DNS 분할 개요
DNS 분할은 서로 다른 도메인의 해석 요청을 다른 DNS 서버로 분배하여 네트워크 액세스 경험을 크게 향상시킵니다. 합리적인 DNS 분할 설정은 다음과 같은 이점을 제공할 수 있습니다.
도메인 해석 속도 향상
웹사이트 액세스 안정성 향상
국경 간 액세스 경험 최적화
DNS 오염 문제 방지
NullPrivate 분할 설정
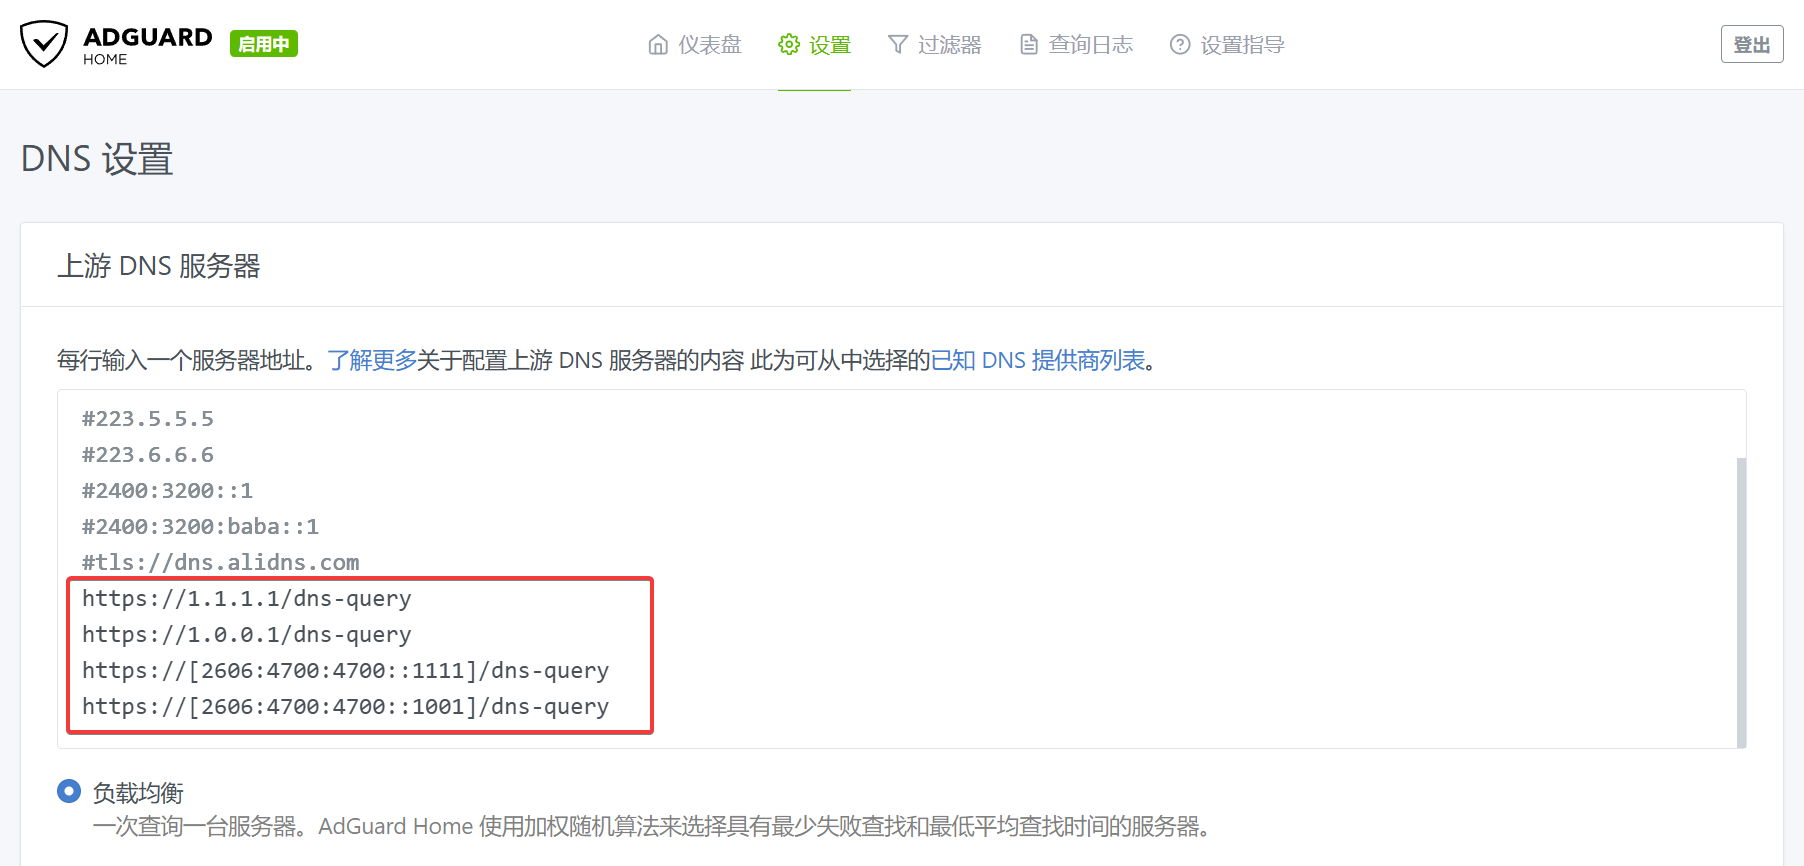
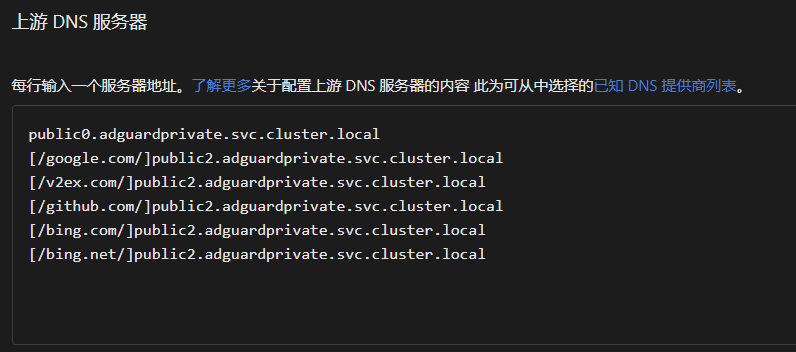
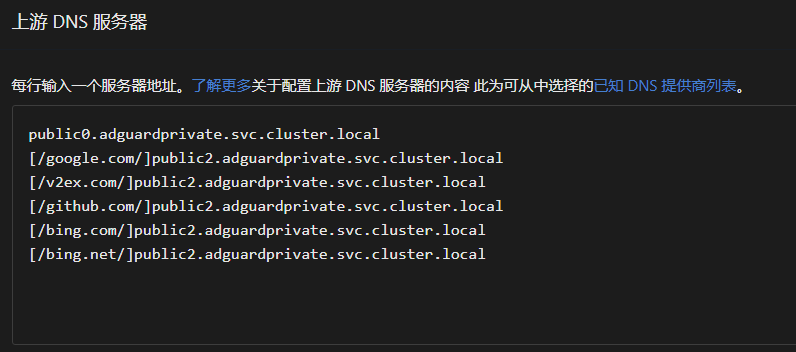
기본 설정 예시
# 국내 DNS 서버223.5.5.5 # Alibaba DNS2400:3200::1 # Alibaba DNS IPv6public0.adguardprivate.svc.cluster.local # 프라이빗 DNS, 중국 본토 상위# 해외 DNS 서버tls://1.0.0.1 # Cloudflare DNStls://[2606:4700:4700::1001] # Cloudflare DNS IPv6public2.adguardprivate.svc.cluster.local # 프라이빗 DNS, 기타 상위# 분할 규칙 예시[/google.com/bing.com/github.com/stackoverflow.com/]tls://1.0.0.1 public2.adguardprivate.svc.cluster.local[/cn/xhscdn.com/tencentclb.com/tencent-cloud.net/aliyun.com/alicdn.com/]223.5.5.5 2400:3200::1 public0.adguardprivate.svc.cluster.local
국내 통신사 DNS 서버 목록
중국 텔레콤 DNS 서버
이름
기본 DNS 서버
백업 DNS 서버
안후이 텔레콤
61.132.163.68
202.102.213.68
베이징 텔레콤
219.142.76.3
219.141.140.10
충칭 텔레콤
61.128.192.68
61.128.128.68
푸젠 텔레콤
218.85.152.99
218.85.157.99
간쑤 텔레콤
202.100.64.68
61.178.0.93
광둥 텔레콤
202.96.128.86
202.96.128.166
광시 텔레콤
202.103.225.68
202.103.224.68
구이저우 텔레콤
202.98.192.67
202.98.198.167
허난 텔레콤
222.88.88.88
222.85.85.85
헤이룽장 텔레콤
219.147.198.230
219.147.198.242
후베이 텔레콤
202.103.24.68
202.103.0.68
후난 텔레콤
222.246.129.80
59.51.78.211
장쑤 텔레콤
218.2.2.2
218.4.4.4
장시 텔레콤
202.101.224.69
202.101.226.68
네이멍구 텔레콤
219.148.162.31
222.74.39.50
산둥 텔레콤
219.146.1.66
219.147.1.66
산시 텔레콤
218.30.19.40
61.134.1.4
상하이 텔레콤
202.96.209.133
116.228.111.118
쓰촨 텔레콤
61.139.2.69
218.6.200.139
톈진 텔레콤
219.150.32.132
219.146.0.132
윈난 텔레콤
222.172.200.68
61.166.150.123
저장 텔레콤
202.101.172.35
61.153.177.196
티베트 텔레콤
202.98.224.68
202.98.224.69
중국 유니콤 DNS 서버
이름
기본 DNS 서버
백업 DNS 서버
베이징 유니콤
123.123.123.123
123.123.123.124
충칭 유니콤
221.5.203.98
221.7.92.98
광둥 유니콤
210.21.196.6
221.5.88.88
허베이 유니콤
202.99.160.68
202.99.166.4
허난 유니콤
202.102.224.68
202.102.227.68
헤이룽장 유니콤
202.97.224.69
202.97.224.68
길림 유니콤
202.98.0.68
202.98.5.68
장쑤 유니콤
221.6.4.66
221.6.4.67
네이멍구 유니콤
202.99.224.68
202.99.224.8
산둥 유니콤
202.102.128.68
202.102.152.3
산시 유니콤
202.99.192.66
202.99.192.68
산시 유니콤
221.11.1.67
221.11.1.68
상하이 유니콤
210.22.70.3
210.22.84.3
쓰촨 유니콤
119.6.6.6
124.161.87.155
톈진 유니콤
202.99.104.68
202.99.96.68
저장 유니콤
221.12.1.227
221.12.33.227
랴오닝 유니콤
202.96.69.38
202.96.64.68
전국 모바일 DNS IP
이름
기본 DNS 서버
백업 DNS 서버
베이징 모바일
221.130.33.60
221.130.33.52
광둥 모바일
211.136.192.6
211.139.136.68
장쑤 모바일
221.131.143.69
112.4.0.55
안후이 모바일
211.138.180.2
211.138.180.3
산둥 모바일
218.201.96.130
211.137.191.26
공공 DNS IP
이름
기본 DNS 서버
백업 DNS 서버
114 DNS
114.114.114.114
114.114.115.115
CNNIC SDNS
1.2.4.8
210.2.4.8
Alibaba Cloud 공공DNS
223.5.5.5
223.6.6.6
DNSPod DNS+
119.29.29.29
119.29.29.29
Google DNS
8.8.8.8
8.8.4.4
설정 권장사항
우선 가장 가까운 DNS 서버를 선택합니다
IPv4 및 IPv6 DNS를 동시에 설정합니다
중요 도메인에 대해 백업 DNS를 설정합니다
분할 규칙을 정기적으로 업데이트합니다
DNS 응답 시간을 모니터링합니다
주의사항
설정 전 원래 DNS 설정을 기록해 두십시오
신뢰할 수 없는 DNS 서버는 사용하지 마십시오
DNS 해석이 정상인지 정기적으로 확인하십시오
규칙 목록을 간결하고 효과적으로 유지하십시오
DNS 분할을 합리적으로 설정하면 네트워크 액세스 경험을 크게 향상시킬 수 있습니다. 실제 요구사항에 따라 적절한 DNS 서버와 분할 규칙을 선택하는 것을 권장합니다.
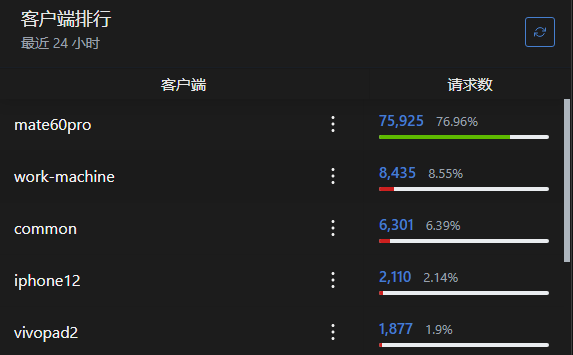
기기에 맞는 식별 이름을 사용하여: 확장 도메인/URL 경로로 단말기를 구분하고, “클라이언트 순위"와 로그를 정확히 확인하여 규칙과 시간표 관리를 용이하게 합니다.
서비스의 수신 주소를 직접 사용하는 경우, 예를 들어:
tls://xxxxxxxx.adguardprivate.com
https://xxxxxxxx.adguardprivate.com/dns-query
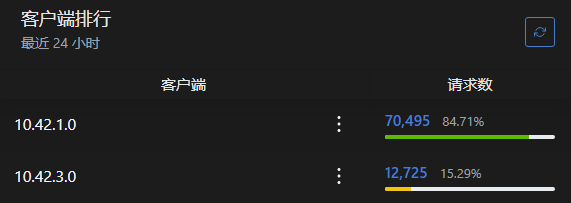
백엔드에서 보이는 클라이언트 순위의 IP는 로드 밸런서의 클러스터 IP로, 사용자에게 의미가 없으며 다른 기기를 구분할 수 없습니다.
확장 도메인과 URL 경로 추가 방식을 통해 다른 기기를 식별할 수 있습니다.
DoT는 확장 도메인 방식을 사용합니다. 예: tls://device1.xxxxxxxx.adguardprivate.com
DoH는 URL 경로 추가 방식을 사용합니다. 예: https://xxxxxxxx.adguardprivate.com/dns-query/device2
주의사항:
안드로이드 기기 설정 시 프로토콜 접두사 tls://를 입력할 필요가 없으며, device1.xxxxxxxx.adguardprivate.com만 입력하면 됩니다.
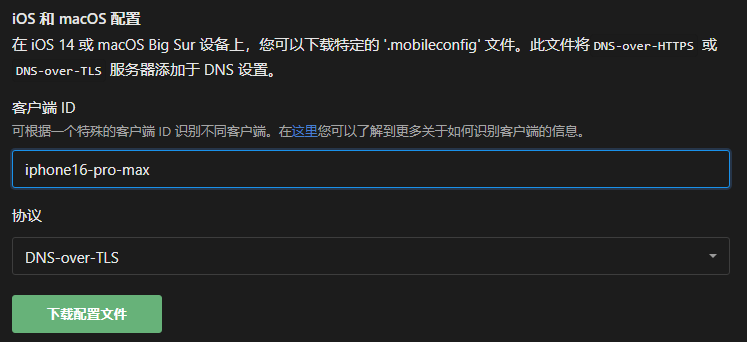
애플 기기는 설정 가이드에서 클라이언트 ID를 입력하고 설정을 위해 프로필을 다운로드하여 수동 입력이 필요하지 않습니다.
개인 서비스의 모든 기기는 서비스의 쿼리 제한인 초당 30회 요청을 공유합니다.
5.6 - 더 빠른 요청 응답
더 빠른 요청 응답: 적절한 캐시 TTL 설정, 업스트림 모드 및 지역 선택으로 첫 패킷 지연과 재시도율을 낮추어 주관적 속도를 크게 향상시킵니다.
유료 사용자는 AdGuard 개인 서비스를 사용하며, DNS 요청 경로는 다음과 같습니다:

경로를 분석하여 가장 빠른 응답 방식을 찾을 수 있습니다.
로컬 캐시 적중
가장 빠른 응답은 로컬 캐시 적중입니다. 로컬 캐시는 메모리 수준이므로 속도가 매우 빠르며, 몇 마이크로초만 소요됩니다.
이는 DNS 응답의 TTL(time to live) 값에 의해 제어되며, 일반적으로 몇 분에서 몇 시간까지 유효합니다. 이 시간 동안은 쿼리 결과가 유효하며 다시 쿼리할 필요가 없습니다.
제어판 -> 설정 -> DNS 설정 -> DNS 캐시 구성 -> 최소 TTL 값 재정의에서 최소 TTL 값을 설정할 수 있습니다. 이 값을 증가시켜 캐시 시간을 연장하면 시스템이 더 많은 로컬 캐시를 사용하게 됩니다. 일반적인 TTL 값은 600초입니다.
그러나 본 서비스는 동시에 필터링 기능을 제공합니다. 필요한 서비스가 광고 규칙에 의해 오탐지된 경우, 암호화 DNS를 일시적으로 중단하더라도 필요한 서비스에 즉시 접근할 수 없습니다. 로컬 캐시 결과가 필터 규칙에 의해 수정되었기 때문입니다. 따라서 60초로 설정하는 것이 비교적 안전한 값으로, 소수 사용자가 오탐지로 인해 암호화 DNS를 종료한 후 너무 오래 기다리지 않도록 보장합니다.
AdGuard DNS 서버
현재 본 서비스는 항저우에 위치한 알리바바 클라우드 서버를 사용하고 있으며, 대부분의 동부 지역 사용자의 낮은 지연 요구를 충족시킬 수 있습니다. 비즈니스 성장에 따라 향후 전국적으로 서버를 추가할 예정입니다.
서버 캐시 적중
기본적으로 각 사용자에게 4MB의 DNS 캐시를 설정했습니다. 경험상 이는 가정용으로 충분합니다. 이 설정을 자유롭게 수정하면 사용자 서비스가 강제로 중단될 수 있으므로, 본 사이트에서는 이 설정 수정 기능을 차단했습니다.
업스트림 DNS 서버
알리바바 클라우드 서비스를 사용하기 때문에 업스트림 DNS 서비스도 알리바바 클라우드 DNS 서비스를 선택했습니다. 속도가 매우 빨라 일반적으로 몇 밀리초 내에 결과를 반환합니다.
사용자는 세 가지 방식으로 업스트림 DNS 서버에 요청할 수 있습니다:
로드 밸런싱: 본 사이트는 기본적으로 로드 밸런싱을 사용하며, 가장 빠른 서버를 자동으로 선택하여 결과를 반환합니다.
병렬 요청: 본 사이트는 아직 병렬 요청 사용을 제한하지 않습니다.
가장 빠른 IP 주소: 현재 의미 없는 설정으로, 본 사이트에서는 이 설정 수정 기능을 차단했습니다.
가장 빠른 IP 주소가 왜 의미 없는지 설명하겠습니다. 가장 빠른 IP는 실제로 서비스를 접속하는 장치 자체가 선택해야 합니다. AdGuard 서비스가 항저우에서 실행되고 사용자가 베이징에 있을 때, AdGuard는 항저우의 IP 주소가 가장 빠르다고 판단하지만 실제로는 사용자가 베이징의 서비스에 접속하는 속도가 가장 빠릅니다. 항저우의 IP 주소를 선택하면 오히려 지연이 증가할 수 있습니다. 따라서 본 사이트에서는 이 설정 수정 기능을 차단했습니다. 이 설정은 사용자의 가정 네트워크에서는 유용할 수 있지만 공공 서비스에서는 의미가 없습니다.
네트워크 경험에 영향을 미치는 요소는 많습니다. 예를 들어 서버 측 대역폭, 네트워크 혼잡, 서버 부하, 네트워크 품질 등이 있습니다. 가장 빠른 IP 주소를 선택한다고 해서 가장 빠른 응답 속도가 보장되는 것은 아닙니다. 지연은 여러 요소 중 하나일 뿐 유일한 요소가 아닙니다. 사용자가 잘못된 설정으로 인해 서비스 품질이 저하되는 것을 방지하기 위해 본 사이트에서는 이 설정 수정 기능을 차단했습니다.
규칙 필터링
가장 일반적으로 사용되는 모드는 블랙리스트입니다. 사용자는 사전 설정된 블랙리스트 목록에서 선택할 수 있습니다. 블랙리스트 적중은 해시 알고리즘을 사용하며, 규칙 양과 관계없이 적중 시간은 O(1)입니다. 사용자는 규칙 양이 너무 많아 적중 시간이 길어지는 것을 걱정할 필요가 없습니다.
그러나 규칙 계산 후 메모리에 저장되며, 각 사용자 서비스의 메모리 사용은 300MB 이내로 제한됩니다. 이는 대부분의 사용자 요구를 충족시킬 수 있습니다. 사용자 규칙 양이 너무 많으면 메모리 부족으로 서비스가 반복적으로 재시작되어 서비스 중단이 발생할 수 있습니다.
본 사이트는 사용자가 과도한 규칙을 도입하는 것을 방지하기 위해 타사 규칙 사용을 일시적으로 차단했습니다. 향후 더 나은 제한 방법이 마련되면 타사 규칙 사용을 다시 개방할 예정입니다.
요약
더 빠른 요청 응답을 원한다면 사용자는 다음을 수행할 수 있습니다:
최소 TTL 값을 적절히 증가시켜 로컬 캐시 적중률을 높입니다.
적절한 DNS 캐시 크기를 설정합니다(이미 사전 설정됨).
지리적으로 가장 가까운 도시를 선택하여 서비스를 생성합니다(기업 성장 대기).
해외 접속 요구가 없다면 로드 밸런싱을 선택하고, 해외 접속 요구가 있다면 병렬 요청을 선택합니다.
자신에게 적합한 블랙리스트 규칙을 사용하고 과도한 규칙 도입을 피합니다.
5.7 - 신뢰할 수 있는 서비스 제공업체 설정
유료 서비스 생성 시, 기본적으로 국내 빠른 업스트림 서비스를 사용합니다. 여기에는 Alibaba의 IPv4 및 IPv6, DoT 서비스가 포함됩니다.
일부 서비스 제공업체는 해외 웹사이트를 잘못된 IP 주소로 해석하여 접근 불가 문제를 일으킬 수 있습니다. 일반적인 증상은 브라우저에서 인증서 오류가 발생하는 것입니다.
해석 오류를 방지하려면 Cloudflare와 같은 업스트림 서비스 제공업체를 변경하여 DoH 또는 DoT 프로토콜을 사용하십시오. 이 경우 하이재킹을 방지하기 위해 해당 프로토콜을 사용 중인지 확인하세요.
동시에 국내 업스트림 서비스를 비활성화해야 합니다. 이들은 거리가 가깝고 속도가 빨라 AdGuard가 우선적으로 사용하기 때문입니다.
해당 서비스 IP 앞에 #을 추가하면 업스트림 서비스를 비활성화할 수 있습니다.
설정 후 업스트림 서버가 사용 가능한지 확인하기 위해 업스트림 테스트를 수행하고, 사용 가능한 경우 적용하십시오.
그러나 해외 서비스만 사용하면 국내 앱의 접근 경험이 저하될 수 있습니다. 국내 앱은 일반적으로 해외용 해석을 특정 외부 서버로 설정하여 국내 접속 속도가 느릴 수 있기 때문입니다.
일반적으로 사용하는 서비스의 해석 오류만 방지하려면, 해석 오류가 발생하는 도메인에 특정 해석 주소를 지정할 수 있습니다. 지정되지 않은 도메인은 기본 국내 업스트림 서비스를 계속 사용합니다.
AdGuard 콘솔에서 설정 -> DNS 설정 -> 업스트림 DNS 서버를 선택하고, 해석 오류가 발생하는 도메인을 [/example1.com/example2.com/]tls://1.0.0.1 형식으로 사용자 정의 DNS 서버에 추가한 후 설정 저장을 클릭하십시오.
public2.adguardprivate.svc.cluster.local은 우리가 내부적으로 제공하는 해석 오류 없는 해석 서비스입니다. 업스트림으로 Cloudflare를 선택하여 사용자가 직접 해외 업스트림을 지정하는 것보다 더 빠른 해석 속도를 제공합니다. 대신 도메인 해석 업데이트 시 약간의 지연이 발생할 수 있습니다. 전문적인 요구사항이 없는 사용자는 모두 우리가 제공하는 해석 오류 없는 해석 서비스를 사용할 수 있습니다.
Cloudflare 또는 Google의 외부 해석 주소를 사용하려면 IP를 사용하여 DoT/DoH를 지정해야 합니다. 다음을 참조하십시오:
본 사이트는 IPv6을 완벽하게 지원하며, 이것이 우리의 장점 중 하나입니다. IPv6 주소의 업스트림을 사용하여 더 안정적인 해석 속도를 얻을 수 있습니다.
6 - 사이버 심계
“사이버 심계” 특집: 일상적인 인터넷 사용에서 민감한 흔적을 숨기고 추적 위험을 줄이는 방법을 알려드리며, 사기 방지와 과도한 사용 방지 조언과 결합하여 개인 디지털 보안을 강화합니다.
6.1 - 개인정보 유출 및 '도급(開盒)' 위험을 예방하는 방법
본 문서는 개인정보 유출을 막고 ‘도급’ 위험에 대응하는 실용적인 가이드를 제공하여, 여러분의 사이버보안 의식을 높이고 개인 프라이버시를 보호하는 데 도움을 줍니다.
단편적 정보가 조합될 때 발생하는 위험 경계하기
인터넷 시대에 개인정보는 다양한 플랫폼과 서비스에 조각조각 흩어져 있습니다. 많은 사람들이 아주 작은 정보 하나만 유출되어도 큰 문제가 없을 것이라고 생각합니다. 그러나 네트워크 환경은 절대적으로 안전하지 않으며, 악의적인 사람들은 이러한 흩어진 정보를 수집·통합하여 완전한 개인 프로필을 만들어 낼 수 있습니다. 가장 간단한 검색 엔진조차 정보 수집에 활용될 수 있습니다.
예를 들어, 어떤 소셜 플랫폼에서 사용자는 일상을 공유하면서도 무심코 개인정보를 노출할 수 있습니다. 일부 사용자는 비밀번호의 의미나 사용 상황을 공개적으로 논의하는 것을 즐기는데, 이는 비밀번호가 해독될 위험을 높입니다.
사회공학적 원리에 따르면, 의미 있는 문자열은 여러 곳에서 반복적으로 나타나곤 합니다. 독특한 닉네임이나 기억하기 쉬운 비밀번호는 사용자가 여러 플랫폼에서 재사용할 가능성이 높으며, 이는 인터넷 정보 유출의 일반적인 경로가 됩니다.
계정 간 연관성 줄여 신원 보호하기
일반 네티즌이라면 개인 브랜드를 구축할 필요가 없다면, 무작위로 생성된 닉네임과 비밀번호를 사용해 서로 다른 플랫폼 계정 간 연관성을 최소화하는 것이 좋습니다.
단순히 다른 계정과 비밀번호를 사용하는 것만으로는 계정 연관성을 완전히 제거할 수 없습니다. 서로 다른 플랫폼의 계정에 동일하거나 유사한 콘텐츠를 게시하면 여전히 연관성이 드러날 수 있습니다.
흔히 볼 수 있는 민감 정보 유형
다음은 특별히 보호가 필요한 흔한 민감 정보들입니다:
비밀번호
닉네임
프로필 사진
생일
주소
휴대전화번호
이메일
QQ 번호
WeChat ID
개인 웹사이트
위치 정보
사진
일부 악성 사용자는 ‘소셜 엔지니어링 데이터베이스(社工庫)’를 활용해 여러 경로에서 유출된 개인정보를 통합합니다. 예를 들어, 두 플랫폼에서 유출된 정보에 동일한 휴대전화번호가 포함되어 있다면, 이 두 정보가 동일인의 것일 가능성이 높다고 의심할 수 있습니다.
서로 다른 플랫폼의 닉네임이나 사진 스타일이 완전히 달라 보여도, 소셜 엔지니어링 데이터베이스를 통해 연관 지을 수 있으며 결국 완전한 개인정보 프로필이 만들어질 수 있습니다.
이는 과장이 아니라 소셜 엔지니어링 데이터베이스의 일반적인 활용 사례입니다. 이 데이터베이스를 이용한 정보 수집과 ‘도급’의 진입 장벽은 높지 않으며, 심지어 미성년자도 쉽게 활용할 수 있습니다.
사이버보안 의식을 높여 개인 프라이버시 보호하기
인터넷은 사람들 사이의 거리를 좁히는 동시에, 오히려 서로를 더 멀게 만들 수도 있습니다. 소셜 플랫폼은 소통의 장을 제공하면서도 사용자를 더 고립되게 느끼게 할 수 있습니다.
온라인 세계에서 우리는 자신을 드러내고 공감을 얻고 싶어 하지만, 동시에 경계심을 갖고 개인 프라이버시를 지켜야 합니다.
온라인상의 낯선 사람에게는 모든 개인 정보를 상세히 밝힐 필요가 없습니다. 말과 행동을 신중히 하고 절제를 유지하며, 혼자만의 시간을 즐기고 자기계발을 통해 성장한다면 온라인 세계에서도 능숙하게 활동할 수 있습니다.
권장사항:
정기적으로 비밀번호를 점검하고 업데이트하여 충분한 강도를 유지하세요.
서로 다른 플랫폼에서 동일한 계정과 비밀번호를 사용하지 마세요.
개인정보를 포함한 사진과 게시글을 공유할 때 신중하세요.
DNS 쿼리를 보호하여 DNS 유출을 방지하기 위해 NullPrivate 같은 도구를 사용하세요.
최신 사이버보안 동향을 지속적으로 확인하여 새로운 위협과 대응책을 파악하세요.
6.2 - 개인 온라인 프라이버시 보호 가이드
일상적인 온라인 활동에서 개인 정보를 보호하고 디지털 발자국을 줄이며 맞춤형 광고 추적을 피하고 개인 정보 유출을 예방하는 방법을 소개합니다.
왜 온라인 프라이버시를 보호해야 할까요?
디지털 시대에 우리의 모든 온라인 활동은 흔적을 남길 수 있습니다:
브라우징 기록이 추적됨
개인 취향이 분석됨
위치 정보가 수집됨
소셜 관계가 그려짐
기본 보호 조치
1. 브라우저 설정
개인정보 보호 브라우징 모드 사용
타사 쿠키 비활성화
“추적 금지” 기능 활성화
정기적으로 브라우징 데이터 삭제
2. 검색 엔진 선택
익명 검색 엔진 사용 (예: DuckDuckGo)
민감한 콘텐츠 검색 시 로그인 상태 피하기
여러 검색 엔진을 교차 검증하여 사용
3. DNS 암호화 보호
DNS-over-HTTPS 활성화
개인 DNS 서비스 사용
기본 DNS 서버 피하기
고급 보호 전략
1. 네트워크 접근 보호
신뢰할 수 있는 서비스 사용
HTTPS-Only 모드 활성화
공공 Wi-Fi 사용 피하기
2. 광고 추적 방지
광고 차단기 설치
콘텐츠 필터 사용
맞춤형 광고 옵션 끄기
3. 소셜 미디어 프라이버시
프라이버시 설정 검토
개인 정보 공유 제한
위치 서비스 끄기
타사 로그인 신중하게 사용
일상 사용 권장사항
디지털 발자국 줄이기
임시 이메일 서비스 사용
실제 이름으로 가입하지 않기
플랫폼마다 다른 비밀번호 사용
승인한 앱 정기적으로 확인
개인 정보 유출 방지
비밀번호 관리자 사용
2단계 인증 활성화
중요 파일 암호화
새 앱 설치 시 주의
주의사항
프라이버시 보호 도구를 합리적으로 사용
현지 법률 및 규정 준수
소프트웨어를 최신 상태로 유지
프라이버시 보호 의식 기르기
완전한 익명성은 달성하기 어렵지만, 위 조치들을 통해 개인 프라이버시 보호 수준을 크게 향상시킬 수 있습니다. 자신에게 맞는 보호 조치를 선택하고 편의성과 보안 사이의 균형을 찾으세요.
6.3 - 청소년 사이버 보안 보호 가이드
지능적인 통제와 안전 보호를 통해 청소년에게 건강한 사이버 환경을 조성하고, 올바른 인터넷 사용 습관을 형성하도록 돕습니다.
현대 청소년의 사이버 환경 도전
디지털 시대에 청소년은 전례 없는 사이버 도전에 직면하고 있습니다:
방대한 정보의 질적 불균형
사이버 위험 식별 능력 부족
부적절한 콘텐츠에 쉽게 유혹됨
자기 관리 의식 결여
지능형 보호 솔루션
1. 앱 접근 관리
특징:
접근 가능한 앱 정밀 제어
부적절한 소프트웨어 설치 방지
개인 정보 보안 유지
2. 시간 관리 시스템
기능:
합리적인 사용 시간대 설정
인터넷 중독 예방
올바른 생활 습관 형성
3. 행동 감독 및 지도
접속 기록 분석
용도:
인터넷 사용 행동 패턴 파악
잠재적 위험 조기 발견
대상별 지도 및 소통
지능형 차단 설정
맞춤 설정 가능:
콘텐츠 등급별 필터링
개인화된 보호 규칙
동적 전략 조정
부모 지도 제안
보호 조치 외에도, 양질의 가정 교육이 더욱 중요합니다:
자녀와 인터넷 사용에 대해 열린 대화 진행
독립적 사고와 판단 능력 함양
상호 신뢰 기반의 소통 체계 구축
점진적으로 통제 완화
기술적 수단은 보조 도구일 뿐이며, 교육적 지도가 근본입니다. 통제 도구를 합리적으로 활용함과 동시에 청소년의 사이버 소양과 자기 관리 능력 배양에 중점을 두어야 합니다.
6.4 - 노인을 온라인 사기로부터 보호하기
노인을 대상으로 한 사이버 보안 가이드로, 개인 서비스 설정과 AdGuard 보호를 통해 온라인 사기를 효과적으로 예방합니다.
노인이 직면한 온라인 위험
현대 사회에서 노인들은 점점 더 심각해지는 사이버 보안 위협에 직면하고 있습니다. 다음 특성들은 그들이 온라인 사기의 고위험군이 되는 이유입니다:
스마트폰 조작에 익숙하지 않음
온라인 사기에 대한 인식과 예방 의식 부족
사이버 보안 관련 정보 접촉이 적음
검증되지 않은 소프트웨어 다운로드 링크를 쉽게 신뢰함
기술적 보호 방안
AdGuard 보안 보호
AdGuard는 전문적인 악성 소프트웨어 차단 기능을 제공합니다:
이 방안은 다음과 같은 장점이 있습니다:
클라우드 기반 운영으로 추가 애플리케이션 설치 불필요
시스템 자원 사용 없음
설정이 간단하며 오조작 가능성 낮음
자동 지속적 보호
실제 효과
1년간의 실천 결과, 다음과 같은 뚜렷한 개선이 관찰되었습니다:
“휴대폰 정리” 도움 요청이 크게 감소
일상 사용 경험 향상
휴대폰 사용 문제 감소
종합적 보호 전략
기술적 수단이 중요하지만, 포괄적인 보호를 위해서는 다음이 필요합니다:
정기적인 동행과 교류를 통해 사용 어려움 파악
기본적인 사이버 보안 지식에 대한 인내심 있는 설명
경계를 유지하고 잠재적 위협을 적시에 발견
기술은 도구일 뿐, 진정한 보호는 관심에서 비롯됩니다. 정기적인 동행과 인내심 있는 지도가 노인이 온라인 위험으로부터 안전하게 지키는 최선의 방법입니다.
6.5 - 기업 네트워크 모니터링 대응 방법
기술 발전에 따라 기업 네트워크 모니터링은 전통적인 물리적 감시에서 디지털 모니터링으로 전환되었습니다. 이 글에서는 현대 기업이 일반적으로 사용하는 네트워크 모니터링 방식을 살펴보고, 합법적인 개인정보 보호 조언을 제공합니다.
기업 네트워크 모니터링의 변화
현대 기업의 모니터링 수단은 전통적인 물리적 감시(예: CCTV, 현장 순찰 등)에서 보다 정교한 디지털 모니터링 시스템으로 전환되었습니다. 이러한 변화는 모니터링을 더 은밀하고 비용 효율적으로 만들었습니다.
일반적인 네트워크 모니터링 방식
기업 네트워크 모니터링의 핵심 수단 중 하나는 DNS 서버를 통한 추적입니다. 구체적인 구현 방식은 다음과 같습니다:
기업 네트워크에 전용 DNS 서버 배포
DHCP 서비스를 통해 기업 DNS 강제 사용
IP 주소와 좌석 간의 대응 관계 구축
모니터링의 기술 원리
HTTPS가 보급된 오늘날에도 DNS 쿼리는 여전히 평문으로 전송됩니다. 이는 다음을 의미합니다:
모든 도메인 해석 요청이 기록됨
구체적인 콘텐츠는 볼 수 없지만, 방문한 웹사이트 도메인을 파악할 수 있음
타임스탬프와 결합하여 직원의 인터넷 사용 패턴을 분석할 수 있음
개인정보 보호 방안
개인정보를 합리적으로 보호하기 위해 다음과 같은 방안을 고려할 수 있습니다:
개인 모바일 네트워크 사용
개인 DNS 서비스 구성
안전한 VPN 서비스 활용
주의사항: 어떤 개인정보 보호 조치를 취할 때도 관련 법률 및 기업 정책을 준수해야 합니다.
7 - 개인정보처리방침
“宁屏” 개인정보처리방침
NullPrivate는 사용자의 어떠한 정보도 수집하지 않습니다.
NullPrivate는 사용자의 어떠한 정보도 제3자와 공유하지 않습니다.
NullPrivate는 무작위로 생성된 사용자명과 비밀번호로 서비스를 제공하며, 결제 주문번호만 사용자명과 연결되며, 결제 주문번호에는 개인정보가 포함되지 않습니다.
WeChat이나 이메일로 문의할 경우, NullPrivate는 WeChat ID나 이메일 주소 등 연락처를 알게 됩니다.
연락처는 서비스 문의 목적으로만 사용되며, NullPrivate는 획득한 연락처로 어떠한 프로모션 정보도 능동적으로 발송하지 않습니다.
NullPrivate는 공식 사이트의 방문 통계를 위해 Google Analytics 등의 도구를 사용하지만, 어떠한 개인정보도 수집하지 않습니다.
NullPrivate는 사용자 문제를 파악할 때 사용자 서비스의 실행 로그를 확인하지만, 어떠한 개인정보도 수집하지 않습니다.
8 - 서비스 약관
NullPrivate 서비스 이용약관
1. 서비스 내용
NullPrivate은 DNS 기반 광고 차단 및 개인정보 보호 SaaS를 제공합니다.
서비스는 체험판(시간·용량 제한)과 정식 유료판으로 나뉘며, 기능 차이는 제품 설명을 참조하십시오.
기술 발전에 따라 서비스 기능을 조정할 권리를 유보합니다.
2. 계정 및 등록
체험판은 실명 정보 없이도 랜덤 자격 증명으로 이용할 수 있습니다.
유료판은 결제 플랫폼을 통해 주문 검증을 완료해야 합니다.
계정 접속 자격 증명의 양도·공유를 금지합니다.
3. 유료 구독 및 환불
체험판은 한정 기간 혜택으로 가격은 언제든지 변경될 수 있습니다.
정식 유료판은 선불제이며 현재 환불 서비스를 제공하지 않습니다.
불가피한 사유로 24시간 이상 서비스가 중단될 경우, 이용 기간 보상을 신청할 수 있습니다.
네트워크 지식을 더 쉽게 이해할 수 있도록 본 튜토리얼에서는 일상에서 온 다양한 비유와 유사를 사용합니다.
우리의 목표는 기술적 배경과 관계없이 누구나 네트워크 기초 지식을 쉽게 익힐 수 있도록 하는 것입니다.
이러한 비유가 엄밀하지 않을 수 있지만, 네트워크 개념에 대한 기본적인 인식을 빠르게 형성하는 데 도움이 될 것입니다.
네트워크 기초 지식 소개
본 튜토리얼에서는 생동감 있는 비유와 유사를 통해 네트워크 기초 지식을 설명합니다. 우리의 목표는 기술적 배경과 관계없이 누구나 이러한 개념들을 쉽게 익힐 수 있도록 하는 것입니다. 이러한 비유가 엄밀하지 않을 수 있지만, 네트워크 개념에 대한 기본적인 인식을 빠르게 형성하는 데 도움이 될 것입니다.
엄밀한 전문 용어와 달리, 본 문단에서는 비전문가도 네트워크 기초 개념을 이해할 수 있도록 다양한 일상 언어를 사용합니다.
우리는 적절하거나 부적절할 수 있는 많은 비유와 유사를 사용할 것이며, 그 목적은 독자가 네트워크 기초 개념을 빠르게 이해할 수 있도록 하는 것입니다.
9.1 - DNS란 무엇인가
DNS(도메인 이름 시스템)는 인터넷의 기반 시설 중 하나로, 이 문서에서는 DNS의 기본 개념과 작동 원리를 설명합니다
본질적으로 DNS 서비스는 신화사전과 같습니다. 사전을 조회함으로써 우리는 도메인 이름에 해당하는 IP 주소를 찾을 수 있습니다.
DNS 소개
DNS(Domain Name System, 도메인 이름 시스템)는 인터넷의 기반 시설 중 하나로, 마치 신화사전처럼 사람이 읽기 쉬운 도메인 이름을 컴퓨터가 이해할 수 있는 IP 주소로 변환합니다.
DNS의 작동 원리
브라우저에 웹 주소를 입력할 때:
브라우저는 먼저 로컬 캐시를 확인합니다
찾지 못하면 DNS 서버에 쿼리를 시작합니다
DNS 서버는 해당 IP 주소를 반환합니다
브라우저는 해당 IP 주소를 사용해 대상 웹사이트에 접속합니다
주요 개념
도메인 이름(Domain Name): 웹사이트의 읽기 쉬운 주소, 예: www.nullprivate.com
URL(Uniform Resource Locator): 프로토콜, 도메인 이름 및 경로를 포함한 완전한 웹 주소, 예: https://www.nullprivate.com
IP 주소: 네트워크 장치의 숫자 식별자, 예: 1.1.1.1
DNS 서버: 도메인 이름 해석 서비스를 제공하는 컴퓨터
웹사이트 호스팅: 웹사이트 파일을 서버에 저장하여 인터넷을 통해 접근할 수 있도록 하는 것
9.2 - NullPrivate 기본 원리
DNS 수준 차단을 통해 NullPrivate는 광고, 트래커 및 악성 사이트를 효과적으로 차단합니다
동작 원리 개요
NullPrivate는 DNS 수준 차단으로 사용자의 네트워크 보안과 개인정보를 보호합니다. 이는 모든 도메인 요청을 스크리닝하는 지능형 게이트키퍼 역할을 합니다:
✅ 안전한 사이트: 정상 접속
❌ 광고 도메인: 차단
❌ 트래커: 차단
❌ 악성 사이트: 차단
차단 흐름도
주요 특징
DNS 수준 차단: 요청 발생 전에 차단하여 더 효율적
플러그인 설치 불필요: 네트워크 수준 보호로 모든 기기에서 효과적
저자원 소모: DNS 요청만 처리하여 기기 성능 영향 최소화
전 기기 커버리지: 한 번의 설정으로 모든 연결 기기 보호
9.3 - DNS가 인터넷 사용 경험에 미치는 영향
DNS는 거의 모든 네트워크 요청의 시작점입니다. 도메인 이름을 한 번 확인하는 데는 보통 수십 밀리초밖에 걸리지 않지만, 이 짧은 시간이 이후 연결이 어떤 서버로 향할지, 가까운 CDN 노드에 도달할지, 통신사에 의해 하이재킹되거나 중간 노드에서 관찰될지를 결정합니다. 이 글은 일반 네티즌을 대상으로 DNS와 인터넷 사용 경험의 관계를 연속적인 설명으로 풀어냅니다.
DNS가 인터넷 사용 경험에 미치는 영향
웹페이지를 열거나 동영상을 보거나 앱 내 링크를 클릭할 때, 첫 번째 연결은 거의 항상 DNS로 향합니다. DNS는 네트워크 세계의 전화번호부처럼 인간 친화적인 도메인 이름을 기계가 이해할 수 있는 IP 주소로 변환합니다. 많은 사람들이 “웹페이지가 느리거나 열리지 않거나 상태가 들쭉날쭉하다"는 문제를 “인터넷 속도가 느리다"고 생각하지만, 실제로는 상당 부분이 DNS 확인 성공률, 소요 시간, 캐시 적중률 및 개인정보 정책과 관련이 있습니다. DNS가 어떻게 작동하는지, 네트워크 경로에서의 노출 지점과 선택 가능한 보호 전략을 이해하면 “느리고 불안정함"을 통제 가능한 요소로 분해할 수 있습니다.
배경 및 문제 개요
DNS는 거의 모든 네트워크 요청의 시작점입니다. 도메인 이름을 한 번 확인하는 데는 보통 수십 밀리초밖에 걸리지 않지만, 이 짧은 시간이 이후 연결이 어떤 서버로 향할지, 가까운 CDN 노드에 도달할지, 통신사에 의해 하이재킹되거나 중간 노드에서 관찰될지를 결정합니다. 가정, 셀룰러 네트워크 및 공공 Wi-Fi의 경험 차이도 종종 다른 리졸버의 캐시 품질, 패킷 손실률 및 정책 차이에서 비롯됩니다. 이 글은 일반 네티즌을 대상으로 DNS와 인터넷 사용 경험의 관계를 설명하며, 구체적인 배포 단계나 평가 결과보다는 원리와 선택에 초점을 맞춥니다.
기초 및 용어 정리
브라우저나 애플리케이션이 확인 요청을 시작하면 일반적으로 시스템의 로컬 리졸버에 먼저 문의한 후, 재귀 리졸버가 루트, 최상위 도메인(TLD), 권한 서버에 단계적으로 질의하여 TTL이 포함된 최종 답변을 얻습니다. 로컬이나 네트워크 측 캐시가 적중하면 외부 질의를 생략하여 지연 시간을 크게 줄일 수 있습니다. 캐시가 적중하지 않거나 만료된 경우 전체 재귀 프로세스를 완료해야 합니다. 아래 다이어그램은 단순화된 확인 경로를 보여주며, 애니메이션은 실제 소요 시간 순서가 아닌 데이터 흐름을 강조하기 위한 것입니다.
flowchart TB
  C[클라이언트] e1@--> L[로컬 리졸버]
  L e2@--> R[재귀 리졸버]
  R e3@--> Root[루트 서버]
  Root e3r@--> R
  R e4@--> TLD[TLD 서버]
  TLD e4r@--> R
  R e5@--> Auth[권한 서버]
  Auth e5r@--> R
  R e6@--> L
  L e7@--> C

  %% 채우기 색상 설정
  style C fill:#e1f5fe,stroke:#01579b,stroke-width:2px
  style L fill:#e8f5e8,stroke:#1b5e20,stroke-width:2px
  style R fill:#fff3e0,stroke:#e65100,stroke-width:2px
  style Root fill:#f3e5f5,stroke:#4a148c,stroke-width:2px
  style TLD fill:#fce4ec,stroke:#880e4f,stroke-width:2px
  style Auth fill:#e0f2f1,stroke:#004d40,stroke-width:2px

  %% 애니메이션 속도 설정 (Mermaid v11)
  e1@{ animation: fast }
  e2@{ animation: slow }
  e3@{ animation: slow }
  e3r@{ animation: slow }
  e4@{ animation: slow }
  e4r@{ animation: slow }
  e5@{ animation: fast }
  e5r@{ animation: fast }
  e6@{ animation: slow }
  e7@{ animation: fast }
TTL은 각 레코드의 “유효 기간"입니다. TTL 유효 기간 내에 재귀 리졸버는 캐시된 답변을 클라이언트에 직접 반환할 수 있으며, 이는 “빠르고 안정적"이라는 체감 속도에 직관적인 예상보다 큰 영향을 미칩니다. 반면, 리졸버가 IPv4와 IPv6 레코드에 대한 병렬 요청을 어떻게 처리하는지, ECS 확장을 활성화했는지, 실패한 질의에 대해 네거티브 캐싱을 하는지 여부도 연결 방향과 첫 패킷 시간에 간접적으로 영향을 미칩니다.
개인정보 위협 및 동기
기존의 일반 텍스트 DNS는 “어떤 도메인에 접속하려는지"에 대한 메타데이터를 네트워크 경로에 노출시킵니다. 이 정보는 로컬 네트워크, 접속 통신사 및 공개 리졸버에 흔적을 남기며, 내용이 암호화된 HTTPS로 전송되더라도 마찬가지입니다. 일반 사용자에게 위험은 직접적인 내용 유출보다는 “수동 관찰 및 모델링"에서 더 많이 발생합니다: 장기간의 질의 시퀀스는 사용자의 관심사, 생활 패턴 및 사용 기기 유형을 추론하기에 충분합니다. 공공 Wi-Fi, 공유 핫스팟 및 해외 로밍과 같은 시나리오에서는 네트워크 경로상의 관찰자가 더 많으며, 변동성과 실패도 더 흔합니다.
flowchart TB
  C[클라이언트] e1@--> Net[로컬 네트워크 및 라우터]
  Net e2@--> ISP[접속 통신사 네트워크]
  ISP e3@--> Res[공개 재귀 리졸버]
  Res e4@--> Auth[권한 서버]

  %% 채우기 색상 설정
  style C fill:#e1f5fe,stroke:#01579b,stroke-width:2px
  style Net fill:#ffe8e8,stroke:#cc0000,stroke-width:2px
  style ISP fill:#ffe8e8,stroke:#cc0000,stroke-width:2px
  style Res fill:#ffe8e8,stroke:#cc0000,stroke-width:2px
  style Auth fill:#ffe8e8,stroke:#cc0000,stroke-width:2px

  %% 노출 지점 강조
  classDef risk fill:#ffe8e8,stroke:#cc0000,stroke-width:2px,color:#000
  class Net,ISP,Res,Auth risk

  %% 애니메이션
  e1@{ animation: fast }
  e2@{ animation: slow }
  e3@{ animation: slow }
  e4@{ animation: fast }
강조할 점은 개인정보 보호가 반드시 “더 빠름"을 의미하지는 않는다는 것입니다. 암호화와 캡슐화는 핸드셰이크와 협상을 수반하며, 우수한 재귀 리졸버는 더 나은 캐시 적중률과 낮은 패킷 손실률로 오히려 더 빠를 수 있습니다. 현실 세계의 경험 품질은 사용자의 네트워크 환경, 리졸버 품질 및 대상 사이트의 배포 방식 세 가지가 함께 작용하여 결정됩니다.
보호 전략 및 원리
암호화 DNS는 “어떤 도메인을 질의하는지"를 암호화 터널 안에 감춰 도청과 변조 기회를 줄입니다. 일반적인 방식으로는 TLS 기반의 DoT, HTTPS 기반의 DoH, QUIC 기반의 DoQ가 있습니다. 이들은 모두 검증된 전송 계층 보안 메커니즘을 재사용하며, 차이점은 주로 포트와 멀티플렉싱 모델에 있습니다. 어떤 방식을 채택하든 클라이언트는 일반적으로 먼저 로컬 DNS 스택에 질의를 시작한 후 암호화 터널을 통해 요청을 상위 리졸버로 전송합니다. 아래 순서도는 이 캡슐화와 반환 과정을 보여줍니다.
flowchart LR
  U[클라이언트] e1@--> S[DoH 스택]
  S e2@--> R[DoH 서버]
  R e3@-->|200 OK + DNS 응답| S
  S e4@--> U

  %% 채우기 색상 설정
  style U fill:#e1f5fe,stroke:#01579b,stroke-width:2px
  style S fill:#e8f5e8,stroke:#1b5e20,stroke-width:2px
  style R fill:#fff3e0,stroke:#e65100,stroke-width:2px

  e1@{ animation: fast }
  e2@{ animation: slow }
  e3@{ animation: fast }
  e4@{ animation: fast }
암호화 외에도 리졸버 측의 QNAME 최소화는 상위 계층에 노출되는 질의 세분성을 줄일 수 있으며, DNSSEC는 레코드 무결성 검증을 제공하고, ECS는 CDN의 근접성과 적중률에 영향을 미칩니다. 최종 사용자에게 실제로 체감되는 것은 “더 안정적인지”, “근접 노드에 더 쉽게 적중하는지”, “하이재킹을 덜 당하는지"입니다.
구현 경로 및 주의사항
사용자 관점에서 시스템과 라우터에는 종종 리졸버나 포워더가 내장되어 있으며, 많은 공공 서비스가 모바일 시스템과 브라우저 수준에서 내장된 DoH 스위치를 제공합니다. 신뢰할 수 있는 재귀 리졸버와 적절한 암호화 방식을 선택하는 것만으로도 대부분의 요구를 충족시킬 수 있습니다. 주의할 점은 일부 기업이나 캠퍼스 네트워크에서 암호화 DNS에 정책적 제한을 가할 수 있으며, 특정 보안 제품이 DNS 트래픽을 차단하거나 리디렉션할 수 있다는 것입니다. 이러한 환경에서는 연결과 규정 준수를 우선 보장한 후 개인정보와 성능을 고려해야 합니다. 해외 사이트 접속 경험의 경우 리졸버의 지리적 정책과 CDN의 접속 레이아웃이 중요하며, 잘못된 근접 정책은 대륙 간 노드로 연결되어 “반박자 느리다"는 체감을 줄 수 있습니다.
위험 및 마이그레이션
어떤 전환도 복구 경로를 유지할 가치가 있습니다. 개인 기기의 경우 단일 기기에서 암호화 DNS를 먼저 활성화하고 일주일 동안 관찰하며, 이상이 빈발하는 애플리케이션과 사이트에 주의하세요. 가정용 게이트웨이의 경우 소수 기기에 단계적으로 적용하고 필요한 경우 백업 리졸버를 유지하며 상태 검사를 활성화하세요. 네트워크에 내부 도메인 또는 분할 DNS가 있는 경우 전환 전 확인 범위와 검색 도메인의 호환성을 확인하여 확인 실패와 의도치 않은 유출을 방지하세요.
시나리오별 권장사항
셀룰러 네트워크와 공공 Wi-Fi에서는 안정적인 공개 리졸버를 우선 선택하고 DoH 또는 DoT를 활성화하면 동시에 더 안정적이고 깨끗한 확인을 얻을 수 있습니다. 가정용 광대역에서는 캐시 적중률과 낮은 패킷 손실률이 더 중요하며, 우수한 공개 리졸버나 로컬 게이트웨이 캐시는 “클릭하면 바로 열리는” 매끄러운 경험을 제공할 수 있습니다. 해외 접속 시 리졸버의 지역 정책이 어디로 연결될지 결정하며, 일부 사이트가 “연결은 되지만 매우 느린” 경우 리졸버를 변경하거나 ECS를 끄고 다시 시도해 보세요. 자녀 보호 및 분할이 필요한 가정의 경우 분류 정책과 로그 투명성이 있는 리졸버를 선택하는 것이 더 실용적입니다.
FAQ 및 참고 자료
흔한 질문으로는 “암호화 DNS가 반드시 더 빠른가”, “왜 다른 리졸버가 다른 IP를 반환하는가”, “리졸버 변경이 보안 소프트웨어 작동에 영향을 미치는가” 등이 있습니다. 이러한 질문에는 보편적으로 적용할 수 있는 단일 답변이 없으며, 이는 링크 품질, 리졸버 구현 및 사이트 접속 정책에 따라 달라집니다. 추가 자료는 IETF의 관련 RFC, 주요 브라우저 및 운영 체제 문서, 신뢰할 수 있는 네트워크 인프라 블로그를 참조하세요.
9.4 - 집에서 구축하기
집에서 NullPrivate 네트워크 광고 차단 서비스를 구축하는 상세 튜토리얼
집에서 NullPrivate 구축하기
NullPrivate는 AdGuardHome 기반의 향상된 버전으로, 더 나은 네트워크 광고 차단 및 개인정보 보호 기능을 제공하도록 설계되었습니다. 이 튜토리얼은 집에서 NullPrivate 서비스를 구축하고 구성하는 방법을 안내합니다.
프로젝트 소개
NullPrivate는 AdGuardHome의 오픈소스 포크 버전으로, SaaS 호스팅 서비스와 풍부한 향상된 기능을 제공하여 사용자에게 더 나은 DNS 해석 및 네트워크 필터링 경험을 제공합니다.
주요 기능
원본 기능
네트워크 수준 광고 차단: 전체 네트워크 범위에서 광고 및 추적기 차단
사용자 정의 필터링 규칙: 개인화된 필터링 규칙 추가 지원
암호화된 DNS 지원: DNS-over-HTTPS, DNS-over-TLS 및 DNSCrypt 지원
이 튜토리얼을 통해 집에서 NullPrivate 서비스를 성공적으로 구축했을 것입니다. 이제 깨끗한 네트워크 환경을 즐기면서 개인 정보를 보호할 수 있습니다. NullPrivate는 풍부한 기능과 유연한 구성 옵션을 제공하여 다양한 사용자의 요구를 충족시킵니다.
10 - 자주 묻는 질문
자주 묻는 질문 모음: 구매 및 개통, 장치 설정, 오탐 처리, 개인정보 및 데이터, 보안·컴플라이언스 모듈, 사용 중 자주 발생하는 문제를 빠르게 찾아 해결하세요.
NullPrivate를 선택해 주셔서 감사합니다! 저희는 항상 최고의 서비스를 제공하기 위해 노력하고 있습니다:
언제든지 사용 경험과 제안을 피드백해 주세요
개인정보 보호를 최우선으로 생각합니다
회원가입 불필요, 휴대폰 번호와 이메일을 수집하지 않습니다
어떤 형태의 마케팅도 하지 않습니다
도움이 필요하신가요?
WeChat으로 연락
private6688 또는
이메일 보내기
[email protected] 문제를 자세히 설명해 주시면 최대한 빠르게 회신 드리겠습니다.
10.1 - 구매 및 사용 방법
구매 및 사용 가이드: 요금제 선택, 결제 완료, 전용 암호화 DNS(DoT/DoH) 활성화, 각 플랫폼별 빠른 설정 방법
구매 및 사용
10.2 - iOS 기기 설정 복원
본 문서는 iOS 기기에서 DNS 설정을 복원하는 방법을 설명합니다
iOS 기기에서 오탐지 문제가 발생한 경우, 다음 두 가지 방법으로 원본 DNS 설정을 복원할 수 있습니다.
방법 1: DNS 암호화 임시 비활성화
이 방법은 DNS 설정으로 인한 문제인지 임시로 테스트할 때 적합합니다:
설정 앱 열기
일반 > VPN 및 기기 관리로 이동
접근 제한 및 프록시 섹션에서 DNS 옵션 찾기
자동을 선택하면 시스템 기본 설정으로 임시 복원됩니다
방법 2: 설정 완전히 제거
DNS 암호화 설정을 완전히 제거하려면:
설정 앱 열기
일반 > VPN 및 기기 관리로 이동
구성 프로파일에서 public.adguardprivate.com DoT 찾기
프로파일 제거를 클릭하고 확인
NullPrivate를 영구적으로 더 이상 사용하지 않기로 결정하셨다면, 저희 서비스가 불편을 드린 것 같아 매우 죄송합니다. 공공 서비스는 널리 사용되는 차단 규칙을 사용하며, 인력의 한계로 인해 모든 앱의 누락 차단 또는 오탐지 상황을 알 수 없습니다. 개인화된 요구 사항에 맞춰 규칙을 사용자 정의하고 싶으시다면, 개인 서비스 구매를 고려해 보십시오. 개인 서비스는 다양한 요구 사항을 충족하기 위해 전용 서비스를 매우 합리적인 가격으로 제공합니다.
설정 데모
10.3 - 오탐(誤攔截) 처리 방법
본 가이드는 오탐(誤攔截) 문제를 처리하는 방법을 소개하며, 임시 보호 기능 비활성화, 서비스 화이트리스트 추가, 일시적 서비스 중지 방법을 포함합니다.
일부 서비스는 일부 사용자에게는 필요한 정상 서비스로 간주되지만, 다른 사용자에게는 개인 정보 수집이나 광고로 간주될 수 있습니다. 예를 들어, WeChat과 Alipay 내에는 서비스와 광고가 혼합된 소규모 프로그램이 정상적으로 작동하지 않거나, 주차장이나 자판기와 같은 결제 페이지로의 전환이 정상적으로 작동하지 않을 수 있습니다.
설정한 차단 규칙이 엄격한 경우 이러한 서비스가 차단되어 서비스 운영에 이상이 발생할 수 있습니다.
임시 보호 기능 비활성화
긴급하고 임시적인 해결책이 필요하다면 보호 기능을 일시적으로 비활성화하여 해결할 수 있으며, 일반적으로 10초 이내에 적용됩니다.
서비스를 화이트리스트에 추가
장기적으로 사용하는 서비스라면 서비스를 화이트리스트에 추가하여 향후 차단되지 않도록 할 수 있으며, 일반적으로 10초 이내에 적용됩니다.
일시적 설정 중지
공공 서비스 사용자는 서비스를 일시적으로 중지하여 해결할 수 있으며, 일반적으로 60초 이내에 적용됩니다.
본 문서는 소프트웨어 사용 중 접근 불가 문제가 발생했을 때의 세 가지 해결 방법을 소개합니다: 임시 보호 기능 비활성화, 서비스 화이트리스트 추가, 설정 일시 중지.
차단 규칙이 엄격하게 설정된 경우 일부 정상 서비스가 차단되어 서비스 운영에 이상이 발생할 수 있습니다.
임시 보호 기능 비활성화
긴급하고 임시적인 해결이 필요한 경우 보호 기능을 일시적으로 비활성화하여 해결할 수 있으며, 일반적으로 10초 이내에 적용됩니다.
서비스 화이트리스트 추가
장기적으로 사용하는 서비스인 경우 서비스를 화이트리스트에 추가하여 다시 차단되지 않도록 할 수 있으며, 일반적으로 10초 이내에 적용됩니다.
설정 일시 중지
공공 서비스 사용자는 설정을 일시 중지하여 문제를 해결할 수 있으며, 일반적으로 60초 이내에 적용됩니다.
10.6 - 일부 사이트 접속 속도가 느림
NullPrivate DNS 사용 시 일부 사이트 접속 속도가 느린 원인 분석 및 해결 방법, 주로 ECS(Extended Client Subnet) 기능 지원 문제
일부 동영상 사이트 접속 속도가 느림
NullPrivate 사용 중 특정 사이트 접속 속도가 느리다면, 다음과 같은 이유 때문일 수 있습니다:
ECS 지원:
NullPrivate 무료 버전은 ECS(Extended Client Subnet) 기능을 지원하지 않습니다. ECS는 DNS 프로토콜 확장으로, DNS 서버가 클라이언트의 네트워크 위치에 따라 보다 정확한 DNS 응답을 제공할 수 있도록 합니다. 많은 CDN(콘텐츠 전송 네트워크)이 ECS를 사용하여 사용자를 가장 가까운 서버로 안내해 속도를 높입니다. 무료 버전 서버는 상하이와 항저우에 위치해 있습니다.
영향:
속도 저하: ECS가 없으면 NullPrivate이 최적의 CDN 서버로 안내하지 못해 속도가 느릴 수 있습니다.
지리적 위치 부정확: 거리가 먼 서버로 안내되어 지연 시간이 증가할 수 있습니다.
해결 방법:
유료 버전으로 업그레이드: NullPrivate 유료 버전은 ECS 기능을 지원하여 이 문제를 해결하고 속도를 향상시킵니다.